Как добавить пользователя в Google Analytics: сама процедура занимает около минуты. Выбор подходящего человека, уровня доступа и роли требует больше внимания. От этого выбора зависит каждый отчет, который ваша команда использует для распределения бюджета и оценки результатов.
Google Analytics является самым распространенным сервисом веб-аналитики в интернете. К августу 2023 года его текущая версия, GA4, работала примерно на 13,5 млн сайтов. Для большинства компаний ресурс аналитики служит общим рабочим пространством для маркетологов, разработчиков, агентств и руководства. Поэтому доступ важен не только для удобства работы, но и для безопасности.
Цифры подтверждают необходимость осторожности. Согласно исследованию нарушений кибербезопасности за 2025/2026 год, проведенному правительством Великобритании, 43% британских компаний выявили нарушение кибербезопасности или кибератаку за предыдущие 12 месяцев. При этом только 73% предоставляют права ИТ-администрирования и доступа лишь определенным пользователям. Получается, примерно у каждой четвертой компании нет правила, ограничивающего права администратора.
Сначала короткий ответ. Чтобы добавить пользователя в GA4, откройте раздел «Администратор», выберите «Управление доступом к ресурсу» или «Управление доступом к аккаунту», нажмите значок плюса (+) и выберите «Добавить пользователей». Введите адрес электронной почты аккаунта Google этого человека, выберите роль и нажмите «Добавить». В этом руководстве мы разберем, как устроен доступ в GA4, кому подходит каждая роль, как безопасно предоставить доступ и как поддерживать порядок в правах доступа по мере роста команды.
7
Как устроен доступ в Google Analytics 4
Большинство ошибок с доступом в Google Analytics начинается с устаревшего представления о его устройстве. Многие маркетологи изучали аналитику в Universal Analytics, где аккаунт содержал ресурсы, а каждый ресурс содержал представления. Команды использовали представления, чтобы скрывать данные от определенных людей. Например, региональному менеджеру давали представление с данными только по одной стране. В GA4 нет представлений, поэтому привычные подходы, основанные на них, больше ничего не защищают.
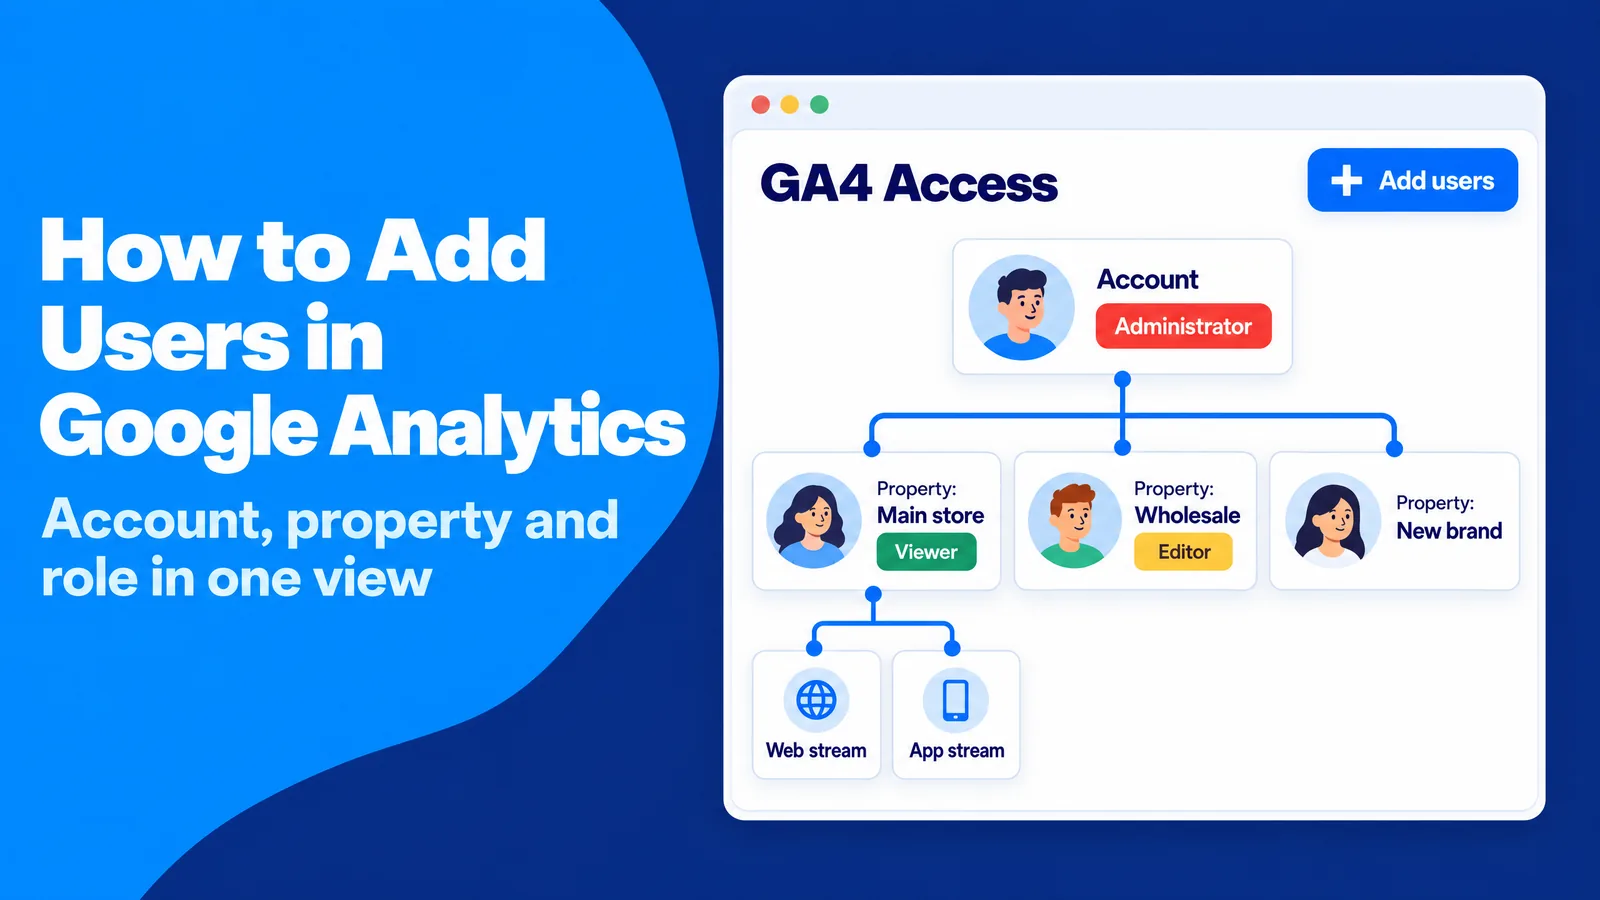
В GA4 вы предоставляете доступ на двух основных уровнях: аккаунта и ресурса. Аккаунт является контейнером верхнего уровня и обычно соответствует одной компании. Ресурс содержит данные одного сайта, приложения или их группы. Потоки данных являются отдельными источниками, которые передают в него данные, например ваш сайт или приложение для Android. Вы не можете добавить пользователя только к одному потоку данных.
В GA4 вы предоставляете доступ на двух основных уровнях: аккаунта и ресурса. Аккаунт является контейнером верхнего уровня и обычно соответствует одной компании. Ресурс содержит данные одного сайта, приложения или их группы. Потоки данных являются отдельными источниками, которые передают в него данные, например ваш сайт или приложение для Android. Вы не можете добавить пользователя только к одному потоку данных.
Доступ к аккаунту и доступ к ресурсу
Пользователь, добавленный на уровне аккаунта, получает ту же роль во всех ресурсах этого аккаунта, в том числе созданных позднее. Пользователь, добавленный на уровне ресурса, видит только этот ресурс. Эта разница важнее, чем кажется.
Возьмем розничную компанию с одним аккаунтом и тремя ресурсами: основным магазином, оптовым порталом и новым брендом, который запускается в следующем квартале. Если компания предоставит своему SEO-агентству роль «Редактор» на уровне аккаунта, агентство сможет видеть и изменять ресурс нового бренда со дня его создания. Никто этого не планировал, но наследование прав сработало автоматически.
Возьмем розничную компанию с одним аккаунтом и тремя ресурсами: основным магазином, оптовым порталом и новым брендом, который запускается в следующем квартале. Если компания предоставит своему SEO-агентству роль «Редактор» на уровне аккаунта, агентство сможет видеть и изменять ресурс нового бренда со дня его создания. Никто этого не планировал, но наследование прав сработало автоматически.
Как наследование прав определяет возможности пользователя
GA4 объединяет все роли человека в один набор действующих разрешений. Приоритет получает роль с самыми широкими правами. Действующие разрешения включают роли, полученные от аккаунта, групп пользователей и организации, а также любую роль, назначенную непосредственно на уровне ресурса.
Это имеет практическое значение. Если консультант имеет роль «Редактор» на уровне аккаунта, вы не можете ограничить его ролью «Читатель» в одном ресурсе: роль «Редактор» на уровне аккаунта продолжает действовать и там. Та же логика распространяется на ограничения доступа к данным. Ограничение, унаследованное от аккаунта, нельзя снять на уровне ресурса, но можно добавить новые ограничения.
Это имеет практическое значение. Если консультант имеет роль «Редактор» на уровне аккаунта, вы не можете ограничить его ролью «Читатель» в одном ресурсе: роль «Редактор» на уровне аккаунта продолжает действовать и там. Та же логика распространяется на ограничения доступа к данным. Ограничение, унаследованное от аккаунта, нельзя снять на уровне ресурса, но можно добавить новые ограничения.
Что изменилось по сравнению с Universal Analytics
Universal Analytics прекратил сбор данных 1 июля 2023 года, а доступ к его интерфейсу закрылся 1 июля 2024 года. В GA4 старые названия разрешений изменились: «Управление пользователями» стало ролью «Администратор», «Изменение» стало ролью «Редактор», «Совместная работа» стала ролью «Аналитик», а «Просмотр и анализ» стало ролью «Читатель». В GA4 также появилась новая роль «Маркетолог» для тех, кто управляет аудиториями и ключевыми событиями.
Способы ограничения доступа к данным тоже изменились. Фильтры отчетов в GA4 помогают сосредоточиться на нужных данных, но пользователи могут их удалить. Поэтому фильтры служат для удобства, а не для защиты. Чтобы действительно скрыть данные от определенных людей, используйте ограничения доступа к данным о расходах и доходах, отдельные ресурсы для разных направлений бизнеса и подресурсы, доступные только в Analytics 360. Компаниям в регулируемых отраслях, например здравоохранении или финансовых услугах, обычно нужны более строгие варианты. Их обязанности по защите данных выходят за рамки стандартной маркетинговой практики.
Способы ограничения доступа к данным тоже изменились. Фильтры отчетов в GA4 помогают сосредоточиться на нужных данных, но пользователи могут их удалить. Поэтому фильтры служат для удобства, а не для защиты. Чтобы действительно скрыть данные от определенных людей, используйте ограничения доступа к данным о расходах и доходах, отдельные ресурсы для разных направлений бизнеса и подресурсы, доступные только в Analytics 360. Компаниям в регулируемых отраслях, например здравоохранении или финансовых услугах, обычно нужны более строгие варианты. Их обязанности по защите данных выходят за рамки стандартной маркетинговой практики.
Практический шаг: определите права доступа, прежде чем приглашать пользователей
Краткая схема доступа сэкономит вам часы работы в будущем. Перечислите свой аккаунт, все его ресурсы и людей или компании, которым нужен каждый ресурс. Рядом с каждым именем укажите, какое решение этот человек принимает на основе данных.
Из этой схемы следует простое правило: по умолчанию предоставляйте доступ на уровне ресурса. Доступ на уровне аккаунта оставляйте сотрудникам вашей компании, которые отвечают за всю систему аналитики. Этот подход работает, потому что доступ на уровне ресурса ограничивает масштаб последствий одной ошибки. Новый ресурс остается закрытым, пока вы не решите, кому он нужен. Внешний партнер не получает по наследству данные, для работы с которыми вы его не нанимали.
Из этой схемы следует простое правило: по умолчанию предоставляйте доступ на уровне ресурса. Доступ на уровне аккаунта оставляйте сотрудникам вашей компании, которые отвечают за всю систему аналитики. Этот подход работает, потому что доступ на уровне ресурса ограничивает масштаб последствий одной ошибки. Новый ресурс остается закрытым, пока вы не решите, кому он нужен. Внешний партнер не получает по наследству данные, для работы с которыми вы его не нанимали.
Почему совместный доступ к Google Analytics повышает эффективность вашего маркетинга
Управление доступом может звучать как список ограничений. Но во многих компаниях главная проблема противоположная: слишком мало людей видят данные. В типичной небольшой компании один человек настроил Google Analytics несколько лет назад и до сих пор хранит единственные учетные данные, которыми пользуются все. Команда получает отчеты в виде ежемесячных скриншотов. К тому моменту, когда автор контента узнает, что статья принесла регистрации, связанная с ней кампания уже закончилась.
Скриншоты создают вторую проблему: никто не может их проверить. Обрезанный график скрывает диапазон дат, период сравнения и примененные фильтры. Когда две команды приносят разные скриншоты на одну встречу, обсуждение смещается с действий клиентов на спор о том, чьи цифры верны.
Третья проблема состоит в том, что один человек в итоге выполняет все задачи. Маркетолог, который запускает кампанию, сам изучает ее результаты и сообщает их руководству. В бухгалтерском учете эту проблему давно решили с помощью разделения обязанностей. Этот принцип предполагает участие нескольких людей в одной задаче, чтобы рано выявлять ошибки и злоупотребления. Аналитике такая проверка тоже полезна.
Платные кампании показывают пользу проверки вторым специалистом
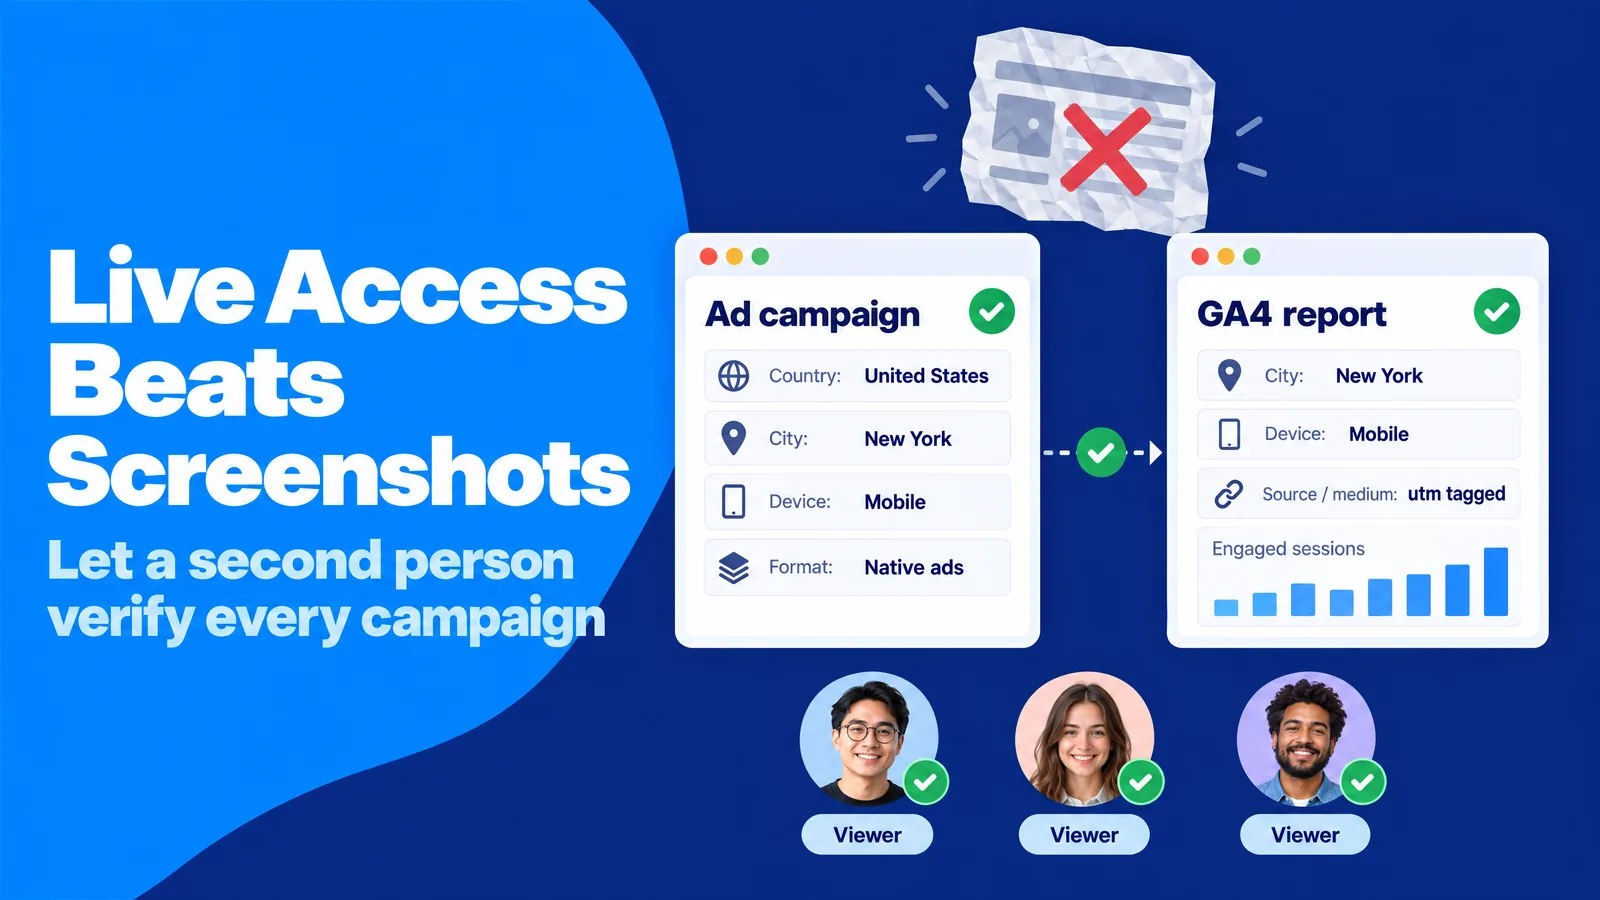
Платная реклама дает наглядный пример. Когда вы запускаете медийные или нативные рекламные кампании через SparkTraffic, рекламную платформу, которая показывает ваши объявления людям на сайтах партнеров-издателей с таргетингом по стране, городу и устройству и направляет реальных посетителей на ваш сайт, панель кампании показывает данные о размещении рекламы. Ваш собственный ресурс GA4 фиксирует поведение этих посетителей, которое вы проверяете в своей аналитике. Два источника становятся подтверждением результатов, только когда кто-то их сравнивает. Коллега с ролью «Читатель» может подтвердить, что города и устройства в GA4 соответствуют таргетингу, источники переходов относятся к доменам издателей, а сеансы с взаимодействием и ключевые события оправдывают бюджет.
Самой рекламной платформе доступ к вашей аналитике не нужен. UTM-параметры, короткие метки в конце ссылки кампании, сообщают GA4, какая кампания привела каждый визит. Так ваша команда может проверить результаты в собственном ресурсе. Данные остаются под вашим контролем, а проверку проводят люди, которые не запускали кампанию.
Самой рекламной платформе доступ к вашей аналитике не нужен. UTM-параметры, короткие метки в конце ссылки кампании, сообщают GA4, какая кампания привела каждый визит. Так ваша команда может проверить результаты в собственном ресурсе. Данные остаются под вашим контролем, а проверку проводят люди, которые не запускали кампанию.
Практический шаг: предоставьте доступ к актуальным данным вместо скриншотов
Практический шаг: замените регулярную отправку скриншотов доступом к актуальным данным с ролью «Читатель» для тех, кто принимает решения на основе этих данных. Начните со списка целей доступа: каждый человек, его решение и минимальная роль, которая позволяет его принять. Например, руководителю контент-направления, который решает, какие темы развивать, нужна роль «Читатель» для просмотра отчетов о целевых страницах и взаимодействии, и ничего больше.
Этот подход работает по трем причинам. Люди, которые могут самостоятельно проверить цифры, больше им доверяют и меньше о них спорят. Чем больше людей просматривают данные, тем раньше они замечают ошибки отслеживания: неработающий тег проявляется как странное падение показателей в чьем-то привычном отчете. А поскольку каждый получает минимальную роль для своей задачи, расширение круга читателей не означает увеличение риска.
Этот подход работает по трем причинам. Люди, которые могут самостоятельно проверить цифры, больше им доверяют и меньше о них спорят. Чем больше людей просматривают данные, тем раньше они замечают ошибки отслеживания: неработающий тег проявляется как странное падение показателей в чьем-то привычном отчете. А поскольку каждый получает минимальную роль для своей задачи, расширение круга читателей не означает увеличение риска.
Роли и разрешения пользователей Google Analytics: какую роль выбрать для каждого участника
Самое распространенное упрощение в GA4: дать всем роль «Администратор» «на всякий случай». Это кажется удобным, ведь никто не возвращается с просьбой расширить права. На практике каждый пользователь получает возможность менять срок хранения данных, удалять ключевые события, редактировать настройки атрибуции и приглашать других людей.
Небольшие изменения, внесенные с добрыми намерениями, могут испортить отчетность за несколько месяцев. Автор-фрилансер с ролью «Редактор» может создать фильтр данных во время тестирования. А фильтры данных навсегда исключают соответствующие данные из обработки. Начинающий маркетолог с ролью «Маркетолог» может переключить модель атрибуции, что изменит распределение вклада в ключевые события в отчетах. Ни один из них не действовал злонамеренно. Просто их права были шире, чем требовала работа.
Специалисты по безопасности называют решение принципом минимальных привилегий. NIST определяет его как ограничение доступа пользователей «до минимума, необходимого для выполнения назначенных задач» (глоссарий NIST). В исходной формулировке Джерома Зальцера говорится, что «каждая программа и каждый привилегированный пользователь системы должны работать с минимальным объемом привилегий, необходимым для выполнения задачи» (Wikipedia).
Пять ролей GA4 простыми словами
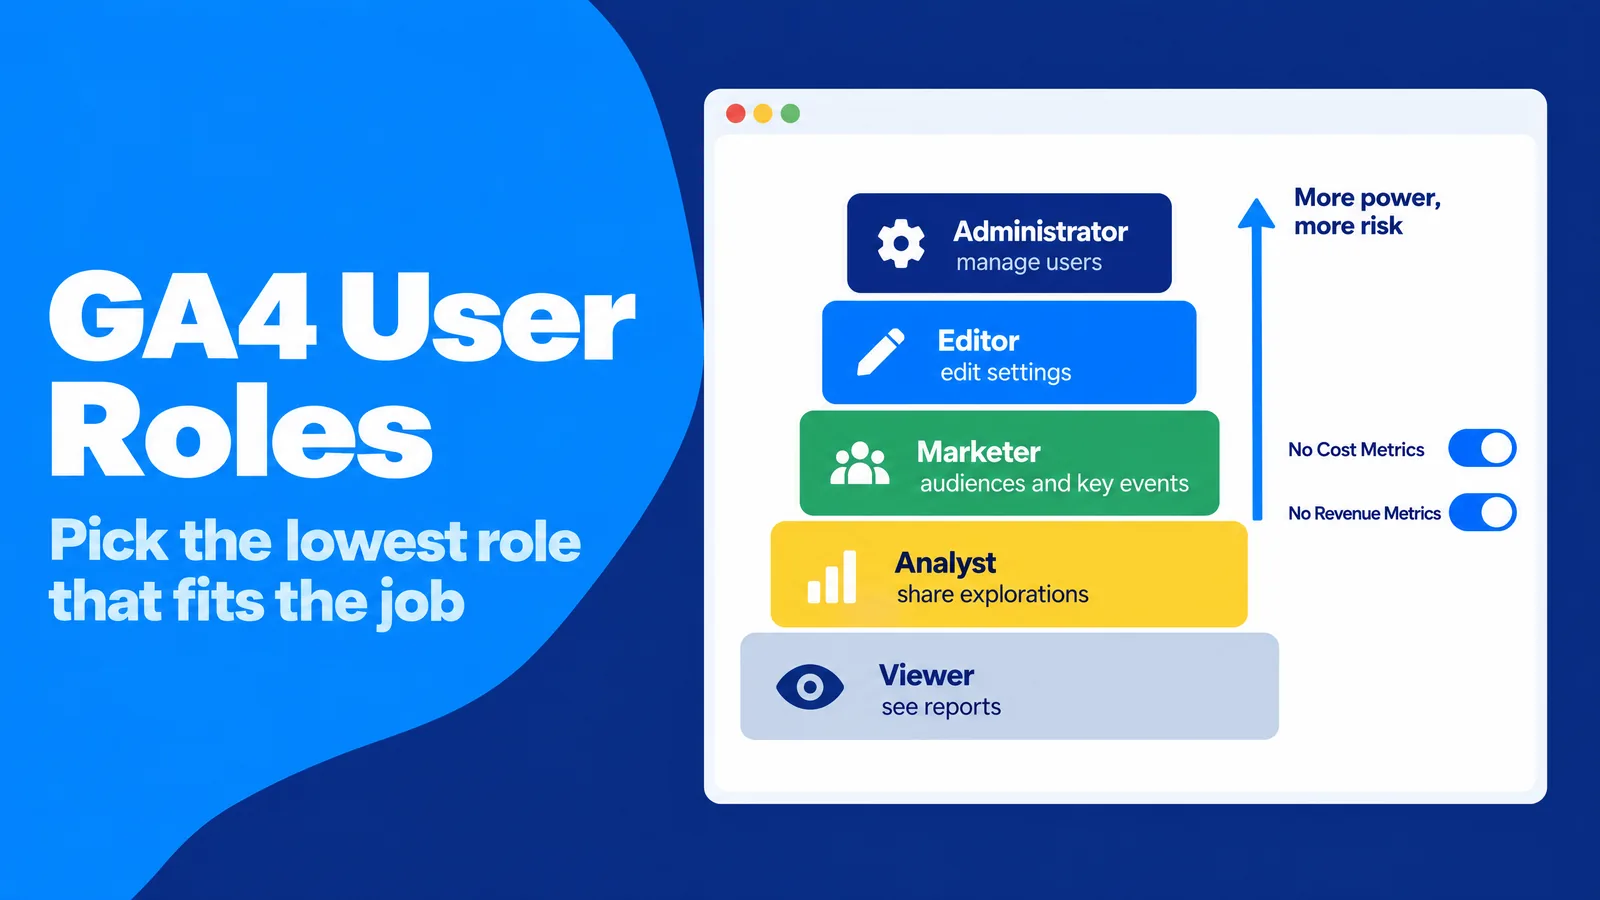
GA4 предлагает пять ролей и вариант «Нет». Более высокие роли включают разрешения ролей ниже них.
- Администратор: полный контроль над аккаунтом или ресурсом, включая добавление и удаление пользователей и назначение любой роли.
- Редактор: полный контроль над настройками ресурса, включая потоки данных, события и интеграции, но без управления пользователями.
- Маркетолог: создает и редактирует аудитории, события и ключевые события, редактирует настройки атрибуции и может импортировать ключевые события в Google Ads. Ключевое событие является действием, которое вы отмечаете как важное, например покупкой или регистрацией.
- Аналитик: делится исследованиями с другими пользователями и создает примечания, то есть заметки на графиках отчетов. Исследования в GA4 представляют собой рабочие области для пользовательского анализа.
- Читатель: просматривает данные и настройки, добавляет сравнения и дополнительные параметры в отчеты, а также создает личные исследования.
- Нет: у пользователя нет роли на этом ресурсе, хотя она может быть у него на другом уровне или ресурсе.
Роль «Аналитик» часто лучше всего подходит сотрудникам, которые готовят анализ для других. Аналитик может поделиться со всей командой исследованием, например тем, которое отслеживает переходы из ChatGPT в GA4, но при этом не может изменить ни одной настройки ресурса.
Ограничения доступа к данным о расходах и доходах
Роли определяют, что пользователь может делать. Ограничения доступа к данным определяют, что он может видеть. В GA4 есть два ограничения: «Нет показателей расходов» скрывает данные о расходах на рекламу, а «Нет показателей дохода» скрывает данные о доходах, например доход от покупок и общую ценность пользователя.
Пользователи с ограничениями видят нули вместо скрытых значений. Ограничение также действует при получении данных через API. Например, контент-агентство может изучать, какие статьи привлекают вовлеченных посетителей, не видя ваших доходов. Для частной компании эти сведения могут быть конфиденциальными.
Пользователи с ограничениями видят нули вместо скрытых значений. Ограничение также действует при получении данных через API. Например, контент-агентство может изучать, какие статьи привлекают вовлеченных посетителей, не видя ваших доходов. Для частной компании эти сведения могут быть конфиденциальными.
Начальная роль для каждой должности
В этом списке типичным рабочим задачам сопоставлены подходящие начальные роли:
- Ответственный за аналитику внутри компании: «Администратор». Эту роль на уровне аккаунта назначают двум сотрудникам.
- Разработчик, который внедряет отслеживание: «Редактор» на уровне ресурса на срок проекта.
- Агентство платной рекламы: «Маркетолог» на уровне ресурса, чтобы команда могла создавать аудитории и управлять ключевыми событиями.
- Консультант по SEO или контенту: «Читатель» или «Аналитик» на уровне ресурса, часто с ограничением «Нет показателей дохода».
- Руководители и финансовый отдел: «Читатель» с полным доступом к данным о доходах.
- Инструменты отчетности и конвейеры обработки данных: «Читатель», назначенный сервисному аккаунту.
Практический шаг: начните с роли на один уровень ниже, чем считаете нужным
Если вы выбираете между двумя ролями, лучше начать с той, у которой меньше прав. Когда пользователь столкнется с реальным ограничением, повышение роли займет меньше минуты. Отменить последствия применения постоянного фильтра данных невозможно.
Этот подход также дает полезную информацию. Каждый запрос на повышение роли показывает, что именно пользователь пытается сделать. Это помогает вам решить, стоит ли расширять его права или лучше поручить задачу другому участнику команды.
Этот подход также дает полезную информацию. Каждый запрос на повышение роли показывает, что именно пользователь пытается сделать. Это помогает вам решить, стоит ли расширять его права или лучше поручить задачу другому участнику команды.
Как добавить пользователя в Google Analytics: пошаговая инструкция
Технически добавить пользователя просто, поэтому ошибки при этом так распространены. Чаще всего проблема связана с несовпадением аккаунтов. Вы приглашаете jane@agency.com, но Джейн входит в Google с личным адресом Gmail, видит, что доступа нет, и пишет вам через два дня. Еще одна частая ошибка: пользователя добавляют не в тот ресурс, потому что в переключателе ресурсов остался выбранным последний открытый вами ресурс.
Менее заметная ошибка: по привычке предоставить доступ на уровне аккаунта, хотя для работы нужен только один ресурс. В первый день ничего не ломается, поэтому ошибка остается незамеченной до появления нового ресурса, к которому у стороннего пользователя уже есть доступ.
Менее заметная ошибка: по привычке предоставить доступ на уровне аккаунта, хотя для работы нужен только один ресурс. В первый день ничего не ломается, поэтому ошибка остается незамеченной до появления нового ресурса, к которому у стороннего пользователя уже есть доступ.
Что вам понадобится перед началом
Прежде чем открыть панель управления доступом, подготовьте три вещи:
- Роль «Администратор» на том уровне, где вы хотите добавить пользователя: аккаунта или ресурса.
- Точный адрес электронной почты, с которым пользователь входит в Google. Это может быть адрес Gmail, адрес Google Workspace или любой другой адрес, зарегистрированный как аккаунт Google.
- Решение об уровне доступа, роли и ограничениях доступа к данным на основе вашей схемы доступа.
Добавление пользователя на уровне ресурса
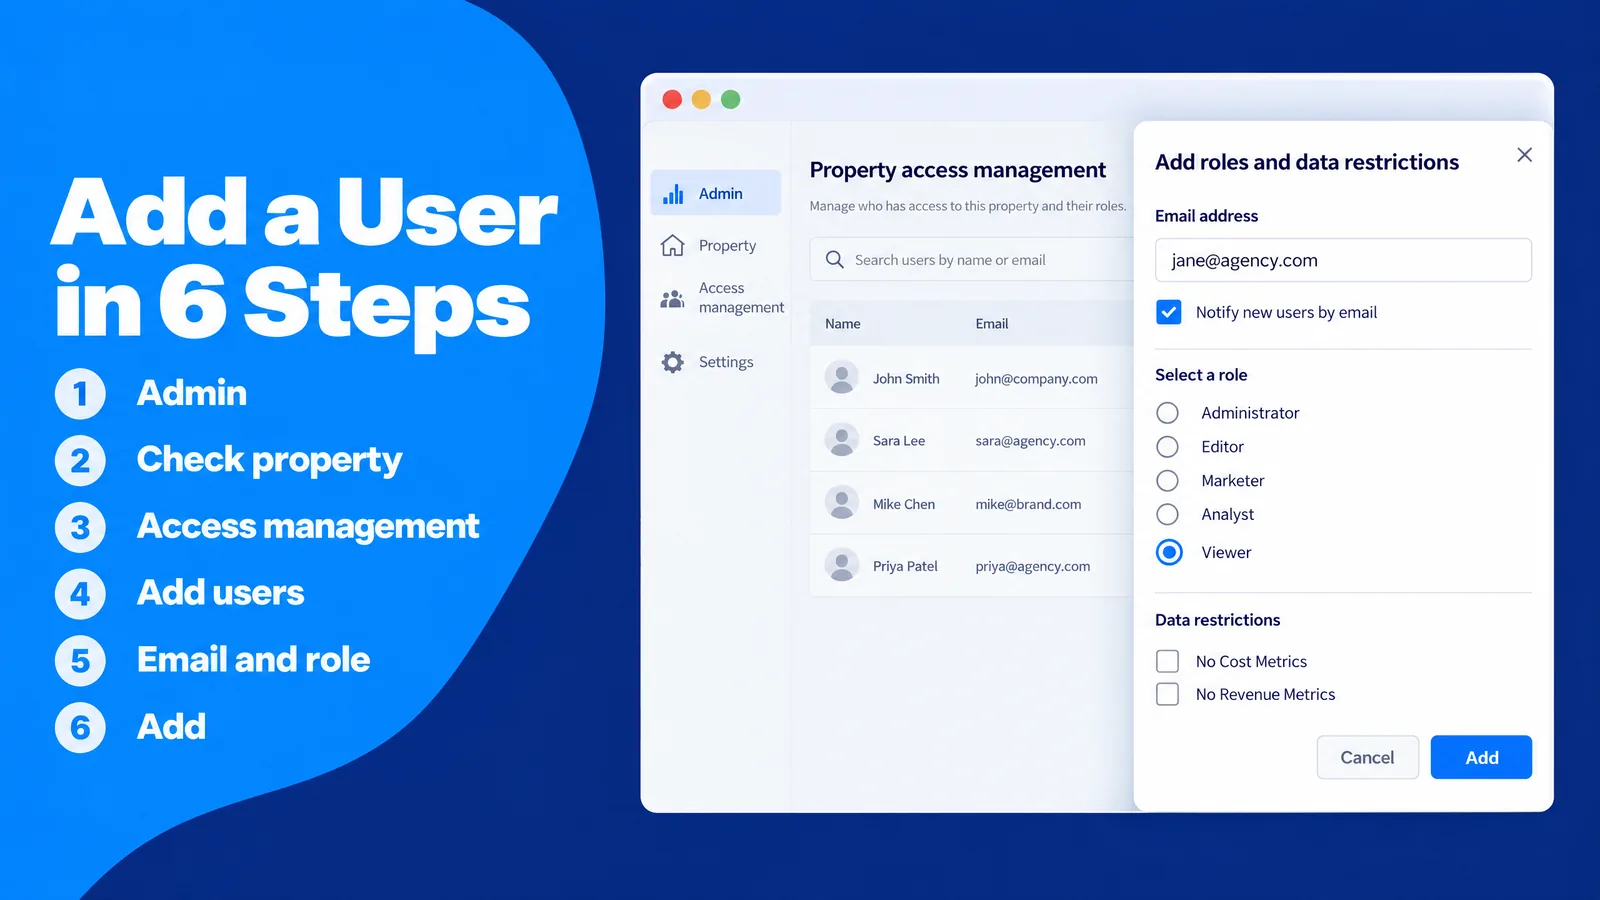
Доступ на уровне ресурса подходит большинству пользователей. Процесс состоит из шести шагов:
- Войдите в Google Analytics и выберите «Администратор», значок шестеренки внизу левого меню.
- Проверьте переключатель ресурсов в верхней части экрана и убедитесь, что выбран нужный ресурс.
- В разделе ресурса на странице «Администратор» выберите «Управление доступом к ресурсу».
- Нажмите значок плюса (+) и выберите «Добавить пользователей».
- Введите адрес электронной почты пользователя, оставьте флажок «Уведомлять новых пользователей по электронной почте» включенным и выберите роль и необходимые ограничения доступа к данным.
- Нажмите «Добавить». Пользователь появится в списке доступа с назначенной ролью.
Добавление пользователя на уровне аккаунта
Процесс тот же, с одним изменением: на шаге 3 выберите «Управление доступом к аккаунту» в разделе аккаунта на странице «Администратор». Пользователь получит выбранную роль во всех текущих и будущих ресурсах аккаунта.
Доступ на уровне аккаунта подходит ответственным за аналитику внутри компании и небольшому числу руководящих сотрудников. Для агентств и фрилансеров почти всегда лучше выбирать доступ на уровне ресурса.
Доступ на уровне аккаунта подходит ответственным за аналитику внутри компании и небольшому числу руководящих сотрудников. Для агентств и фрилансеров почти всегда лучше выбирать доступ на уровне ресурса.
Как убедиться, что приглашение сработало
Приглашение можно считать завершенным, только когда пользователь видит нужные данные. Быстрая проверка помогает в этом убедиться. Попросите нового пользователя войти именно с тем адресом, на который вы отправили приглашение, и подтвердить, что ресурс появился в его переключателе ресурсов. Затем найдите его имя в списке доступа и проверьте роль.
Это занимает две минуты и позволяет выявить несовпадение аккаунтов в первый день, прежде чем оно поставит под угрозу сроки работы. Также вы убедитесь, что письмо с уведомлением пришло и не попало в папку со спамом.
Это занимает две минуты и позволяет выявить несовпадение аккаунтов в первый день, прежде чем оно поставит под угрозу сроки работы. Также вы убедитесь, что письмо с уведомлением пришло и не попало в папку со спамом.
Обработка запросов на доступ
GA4 позволяет пользователям запрашивать доступ. Когда человек открывает ссылку на отчет без нужных разрешений, он может выбрать роль и отправить запрос. Все администраторы получат его по электронной почте вместе с именем и адресом отправителя.
Запросы требуют такой же внимательной проверки, как и любые приглашения. Фишинг остается самым распространенным типом атак с большим отрывом: то же британское исследование показало, что 38% компаний столкнулись с фишинговыми атаками за последний год. Прежде чем одобрить запрос с адреса, похожего на адрес коллеги, подтвердите его через уже знакомый и надежный канал, например по телефону или в корпоративном чате.
Запросы требуют такой же внимательной проверки, как и любые приглашения. Фишинг остается самым распространенным типом атак с большим отрывом: то же британское исследование показало, что 38% компаний столкнулись с фишинговыми атаками за последний год. Прежде чем одобрить запрос с адреса, похожего на адрес коллеги, подтвердите его через уже знакомый и надежный канал, например по телефону или в корпоративном чате.
Как изменить права пользователя или удалить его в Google Analytics
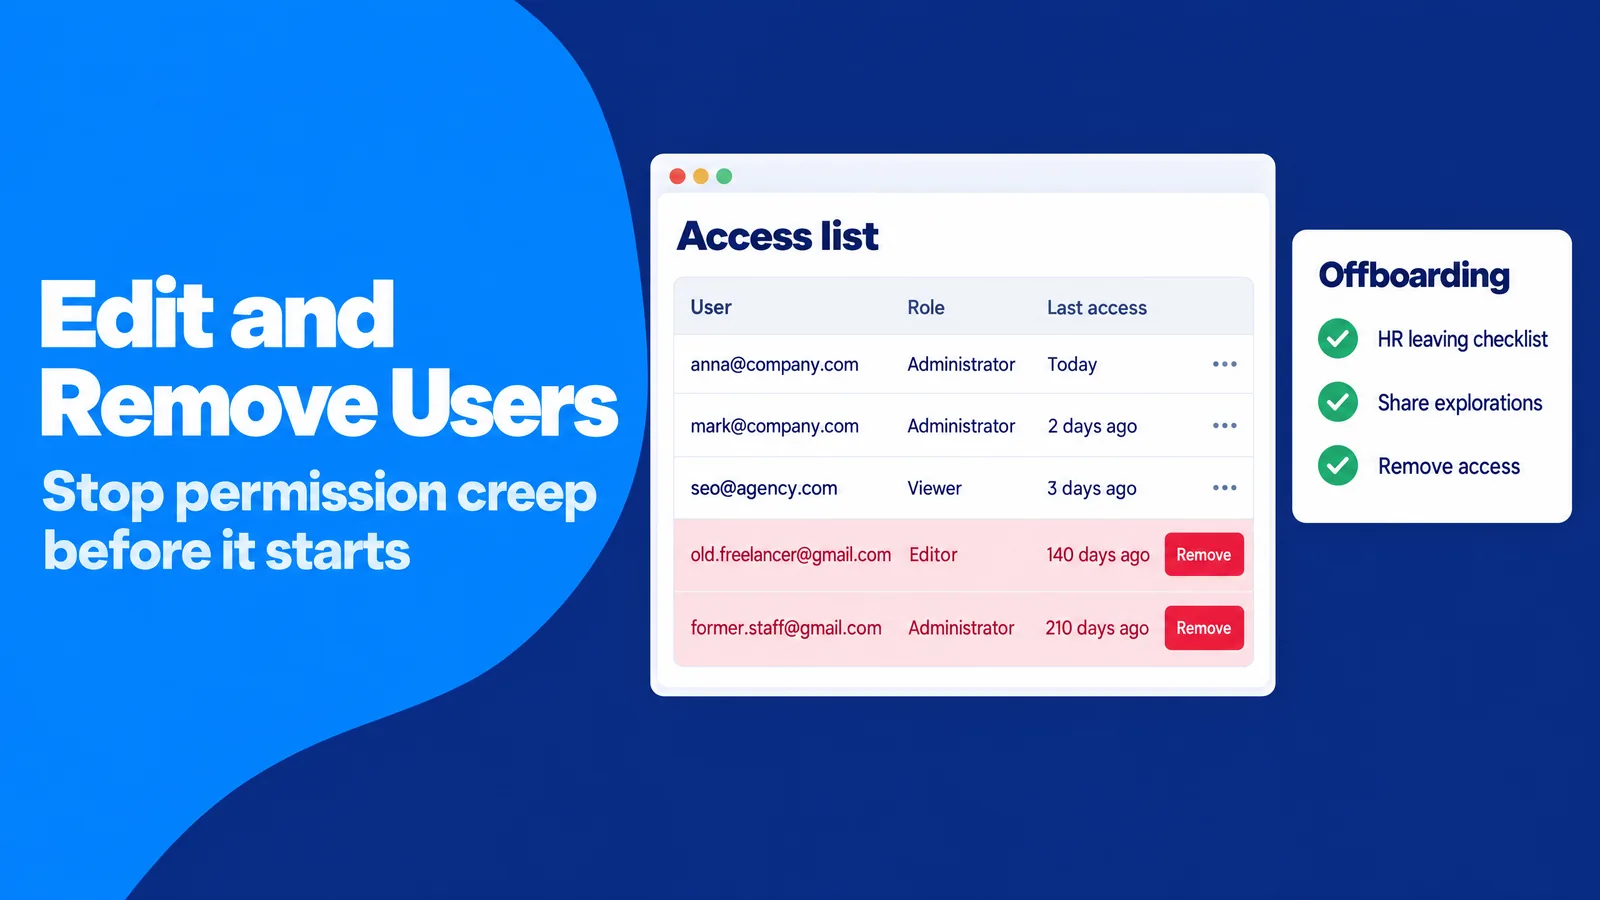
Объем прав доступа обычно растет и редко сокращается. Сотрудник переходит из маркетинга в продажи, но сохраняет права редактора. Договор с агентством заканчивается, но никто не удаляет его пять пользователей. Фрилансер завершает проект в марте и все еще имеет доступ в декабре.
Типичная первая проверка доступа в интернет-магазине среднего размера выглядит так. Она выявляет 23 пользователей, девять из которых больше не работают с компанией. У двух из этих девяти все еще есть роль «Администратор». Один из них, бывший сотрудник, входил с личным адресом Gmail, поэтому закрытие его корпоративной почты никак не повлияло на доступ к аналитике. Такую ситуацию часто называют накоплением прав доступа. Именно так конфиденциальные данные оказываются у людей, которым нет причин их видеть.
Типичная первая проверка доступа в интернет-магазине среднего размера выглядит так. Она выявляет 23 пользователей, девять из которых больше не работают с компанией. У двух из этих девяти все еще есть роль «Администратор». Один из них, бывший сотрудник, входил с личным адресом Gmail, поэтому закрытие его корпоративной почты никак не повлияло на доступ к аналитике. Такую ситуацию часто называют накоплением прав доступа. Именно так конфиденциальные данные оказываются у людей, которым нет причин их видеть.
Изменение роли пользователя
Вы меняете роль на той же странице управления доступом, где назначили ее. Найдите пользователя по полному адресу электронной почты или его части, выберите имя, измените роль или ограничения доступа к данным и сохраните изменения.
Если роль меняется не так, как вы ожидаете, причина обычно в наследовании прав. Роль, назначенная на уровне аккаунта, через группу пользователей или организацию, имеет приоритет над ролью с меньшими правами на уровне ресурса. Чтобы исправить это, измените роль там, где она назначена.
Если роль меняется не так, как вы ожидаете, причина обычно в наследовании прав. Роль, назначенная на уровне аккаунта, через группу пользователей или организацию, имеет приоритет над ролью с меньшими правами на уровне ресурса. Чтобы исправить это, измените роль там, где она назначена.
Удаление пользователя
Чтобы удалить пользователя, установите флажок рядом с его именем в списке доступа и выберите «Удалить». Здесь действуют несколько правил. Для удаления пользователя из всего аккаунта нужна роль «Администратор» на уровне аккаунта. Последний администратор не может удалить самого себя, чтобы аккаунт не остался без владельца. Если вы используете подресурсы, удаление пользователя из исходного ресурса также удаляет его из подресурсов этого ресурса.
Практический шаг: включите отключение доступа к аналитике в существующие процессы завершения сотрудничества
Самый надежный порядок отключения доступа не требует, чтобы кто-то каждый раз о нем вспоминал. Добавьте пункт «удалить доступ к Google Analytics» в кадровый чек-лист увольнения и в перечень действий при завершении каждого договора с агентством или фрилансером. Перед удалением попросите пользователя предоставить общий доступ ко всем исследованиям, которыми команда еще пользуется, поскольку личные исследования принадлежат их создателю.
Так доступ удаляют в день завершения сотрудничества, а не спустя месяцы, во время аудита. Это также помогает выполнять юридические обязанности. Если ваши аналитические данные содержат персональные данные, GDPR требует процедуры «регулярного тестирования, оценки и анализа» мер безопасности (статья 32 GDPR). Документально оформленное отключение доступа служит частью подтверждения выполнения этого требования.
Так доступ удаляют в день завершения сотрудничества, а не спустя месяцы, во время аудита. Это также помогает выполнять юридические обязанности. Если ваши аналитические данные содержат персональные данные, GDPR требует процедуры «регулярного тестирования, оценки и анализа» мер безопасности (статья 32 GDPR). Документально оформленное отключение доступа служит частью подтверждения выполнения этого требования.
Как предоставить агентству или фрилансеру доступ к Google Analytics
Самые сложные решения о доступе связаны с внешними партнерами. Агентства часто просят роль «Администратор», чтобы «все настроить», фрилансеры просят пароль, потому что так быстрее, а некоторые партнеры добавляют своих субподрядчиков, не сообщая вам. В начале проекта каждое такое упрощение кажется мелочью, а в конце обходится дорого.
Самый болезненный случай, потеря прав владельца. Стартап нанимает агентство для настройки аналитики, и агентство создает аккаунт под собственным аккаунтом Google. Через два года договор расторгают с конфликтом, а у стартапа нет администратора с доступом к собственным данным. Для восстановления контроля нужно подтвердить владение каждым сайтом в аккаунте, обычно разместив на домене проверочный файл analytics.txt, а затем отправить запрос в службу поддержки Google. Если аккаунт также связан с рекламными аккаунтами, владение ими тоже нужно подтвердить с помощью платежных данных.
Самый болезненный случай, потеря прав владельца. Стартап нанимает агентство для настройки аналитики, и агентство создает аккаунт под собственным аккаунтом Google. Через два года договор расторгают с конфликтом, а у стартапа нет администратора с доступом к собственным данным. Для восстановления контроля нужно подтвердить владение каждым сайтом в аккаунте, обычно разместив на домене проверочный файл analytics.txt, а затем отправить запрос в службу поддержки Google. Если аккаунт также связан с рекламными аккаунтами, владение ими тоже нужно подтвердить с помощью платежных данных.
Почему права владельца должны оставаться у вашей компании
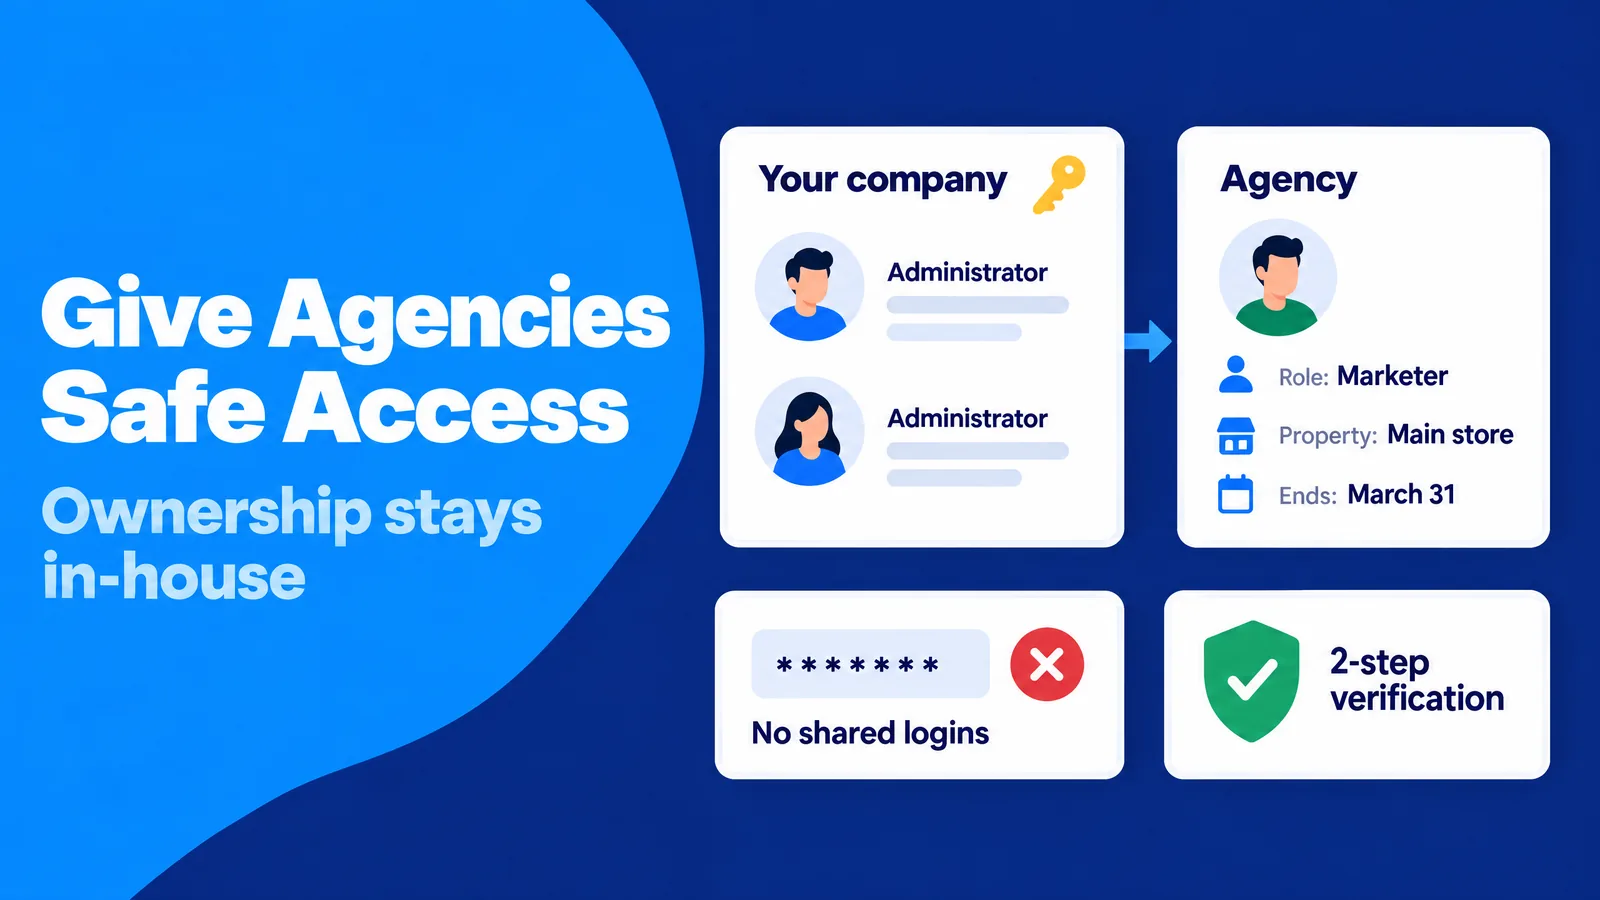
Ваша компания должна создать аккаунт, используя аккаунт Google, который она контролирует. Как минимум два ваших сотрудника должны иметь роль «Администратор». Агентствам предоставляйте роль «Редактор» или «Маркетолог» на тех ресурсах, с которыми они работают.
Так права владельца никогда не зависят от отношений с подрядчиком. Если сотрудничество закончится, вы за минуту удалите пользователей агентства, а история, настройки и интеграции останутся без изменений.
Так права владельца никогда не зависят от отношений с подрядчиком. Если сотрудничество закончится, вы за минуту удалите пользователей агентства, а история, настройки и интеграции останутся без изменений.
Почему общие учетные данные создают риски
Передавать партнеру пароль от аккаунта Google рискованнее, чем кажется. Для входа в Google Analytics используется полноценный аккаунт Google, поэтому тот же пароль может открыть доступ к почте, документам и другим сервисам Google. Общие учетные данные также не позволяют определить ответственного. «История изменений» фиксирует аккаунт, с которого внесено каждое изменение, а при общем входе вы не сможете узнать, кто именно изменил настройку.
Индивидуальные приглашения решают обе проблемы. Каждый партнер входит через собственный аккаунт, защищенный его собственной многофакторной аутентификацией, и каждое изменение связано с конкретным человеком. Это важно: по данным того же государственного опроса, лишь 47% компаний Великобритании требуют двухфакторную аутентификацию в какой-либо форме.
Индивидуальные приглашения решают обе проблемы. Каждый партнер входит через собственный аккаунт, защищенный его собственной многофакторной аутентификацией, и каждое изменение связано с конкретным человеком. Это важно: по данным того же государственного опроса, лишь 47% компаний Великобритании требуют двухфакторную аутентификацию в какой-либо форме.
Письменная фиксация объема доступа, срока его действия и мер защиты данных
Краткое письменное описание объема доступа предотвращает большинство споров. В нем указывают ресурс, роль, все ограничения доступа к данным, даты начала и окончания доступа, а также условие, что партнер не будет добавлять других пользователей. Напоминание в календаре на дату окончания помогает выполнить договоренность.
Если ресурс содержит персональные данные, например идентификаторы пользователей, передаваемые из системы входа, партнер может выступать обработчиком данных в понимании GDPR. Статья 28 требует привлекать только обработчиков, которые предоставляют «достаточные гарантии», и регулировать работу договором. Статья 32 также требует, чтобы любой человек, действующий под вашим руководством и имеющий доступ к персональным данным, обрабатывал их только по вашим указаниям. Роли доступа обеспечивают техническую сторону этого юридического обязательства.
Если ресурс содержит персональные данные, например идентификаторы пользователей, передаваемые из системы входа, партнер может выступать обработчиком данных в понимании GDPR. Статья 28 требует привлекать только обработчиков, которые предоставляют «достаточные гарантии», и регулировать работу договором. Статья 32 также требует, чтобы любой человек, действующий под вашим руководством и имеющий доступ к персональным данным, обрабатывал их только по вашим указаниям. Роли доступа обеспечивают техническую сторону этого юридического обязательства.
Доступ через связи с другими продуктами
Не всякий доступ отображается как доступ конкретного человека. Когда вы связываете аккаунт Google Ads с ресурсом GA4, пользователи этого аккаунта Google Ads получают роли в Analytics через связанных пользователей, которые представляют группы людей. Рекомендуемое соответствие ролей: администраторы Google Ads получают роль «Редактор», стандартные пользователи получают роль «Маркетолог», а пользователи с доступом только для чтения, к платежным данным или только к электронной почте получают роль «Читатель». Связи с проектами Firebase работают аналогично для ресурсов приложений.
Эти связанные пользователи отображаются в списке доступа к ресурсу, и вы можете менять их роли, как у любых других пользователей. Краткая проверка после создания каждой новой связи не даст большой команде Google Ads получить больше прав в аналитике, чем вы планировали. Такую же проверку стоит проводить каждый раз, когда партнер запускает платные рекламные кампании для увеличения вашего трафика, поскольку новые кампании часто приносят новые связи и новых пользователей.
Эти связанные пользователи отображаются в списке доступа к ресурсу, и вы можете менять их роли, как у любых других пользователей. Краткая проверка после создания каждой новой связи не даст большой команде Google Ads получить больше прав в аналитике, чем вы планировали. Такую же проверку стоит проводить каждый раз, когда партнер запускает платные рекламные кампании для увеличения вашего трафика, поскольку новые кампании часто приносят новые связи и новых пользователей.
Почему не получается добавить пользователя в Google Analytics: частые ошибки и способы их исправить
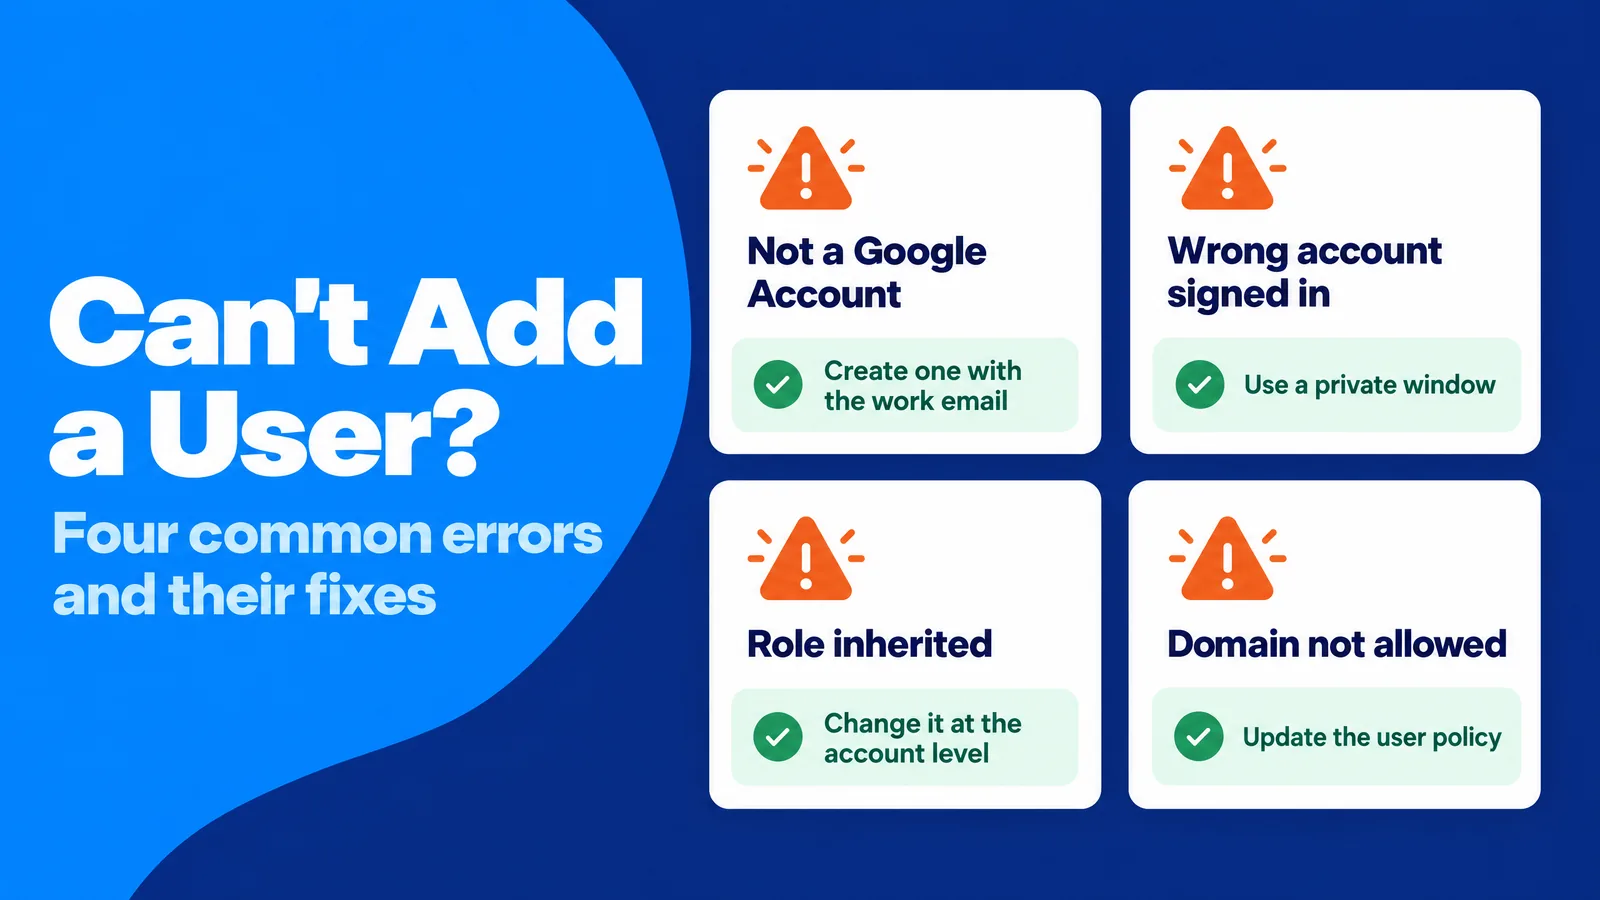
Большинство проблем с доступом сводится к нескольким причинам: неверный аккаунт пользователя, неверный уровень доступа, унаследованные разрешения и правила организации. Если вы знаете причину, вместо утомительной переписки с поддержкой вы решите проблему за две минуты.
Адрес электронной почты не связан с аккаунтом Google
В GA4 можно добавлять только адреса, связанные с аккаунтом Google. Если партнер использует корпоративную почту не в Google Workspace, он может создать бесплатный аккаунт Google с этим существующим адресом вместо нового адреса Gmail. После подтверждения адреса вы сможете его добавить. Так рабочий аккаунт партнера останется отдельным от личного, что упростит отключение доступа при завершении сотрудничества.
Пользователь не видит ресурс
Если приглашенный пользователь сообщает, что у него нет доступа, обычно он вошел в другой аккаунт. Многие используют несколько аккаунтов Google в одном браузере, а GA4 открывается с тем аккаунтом, который сейчас активен. Попросите пользователя проверить значок аккаунта в правом верхнем углу или открыть приватное окно браузера. Это решает большинство таких проблем. Если причина не в этом, пользователя могли добавить в другой ресурс с похожим названием.
Невозможно понизить роль
Если GA4 не позволяет понизить роль, роль с более широкими правами назначена в другом месте: на уровне аккаунта, через группу пользователей или организацию. Найдите источник в действующих разрешениях пользователя и измените роль там. Изменение в источнике избавит от противоречивых настроек, которые могут запутать следующего специалиста при проверке доступа.
Пользователь нарушает правила организации в отношении пользователей
Компании, использующие организацию Google Marketing Platform, могут настроить правила в отношении пользователей, разрешающие только определенные почтовые домены. Если правила применяются принудительно, GA4 блокирует приглашения на другие домены. Пригласите партнера по разрешенному адресу или попросите администратора организации добавить домен партнера либо конкретный адрес электронной почты в список разрешенных.
Нет пункта «Добавить пользователей»
Если вы не видите значок плюса или пункт «Добавить пользователей», у вас нет роли «Администратор» на этом уровне. Действующий администратор может добавить пользователя за вас или повысить вашу роль.
Не удается добавить сервисный аккаунт
Сервисные аккаунты представляют не людей, а инструменты и скрипты в Google Cloud. Обычно приглашение не удается из-за опечатки в длинном адресе, поэтому копирование адреса прямо из консоли Google Cloud решает большинство таких проблем. Также имеет смысл отключить уведомление по электронной почте, поскольку этот ящик никто не читает. Для получения отчетов через Data API достаточно роли «Читатель».
Расширенное управление доступом для растущих команд
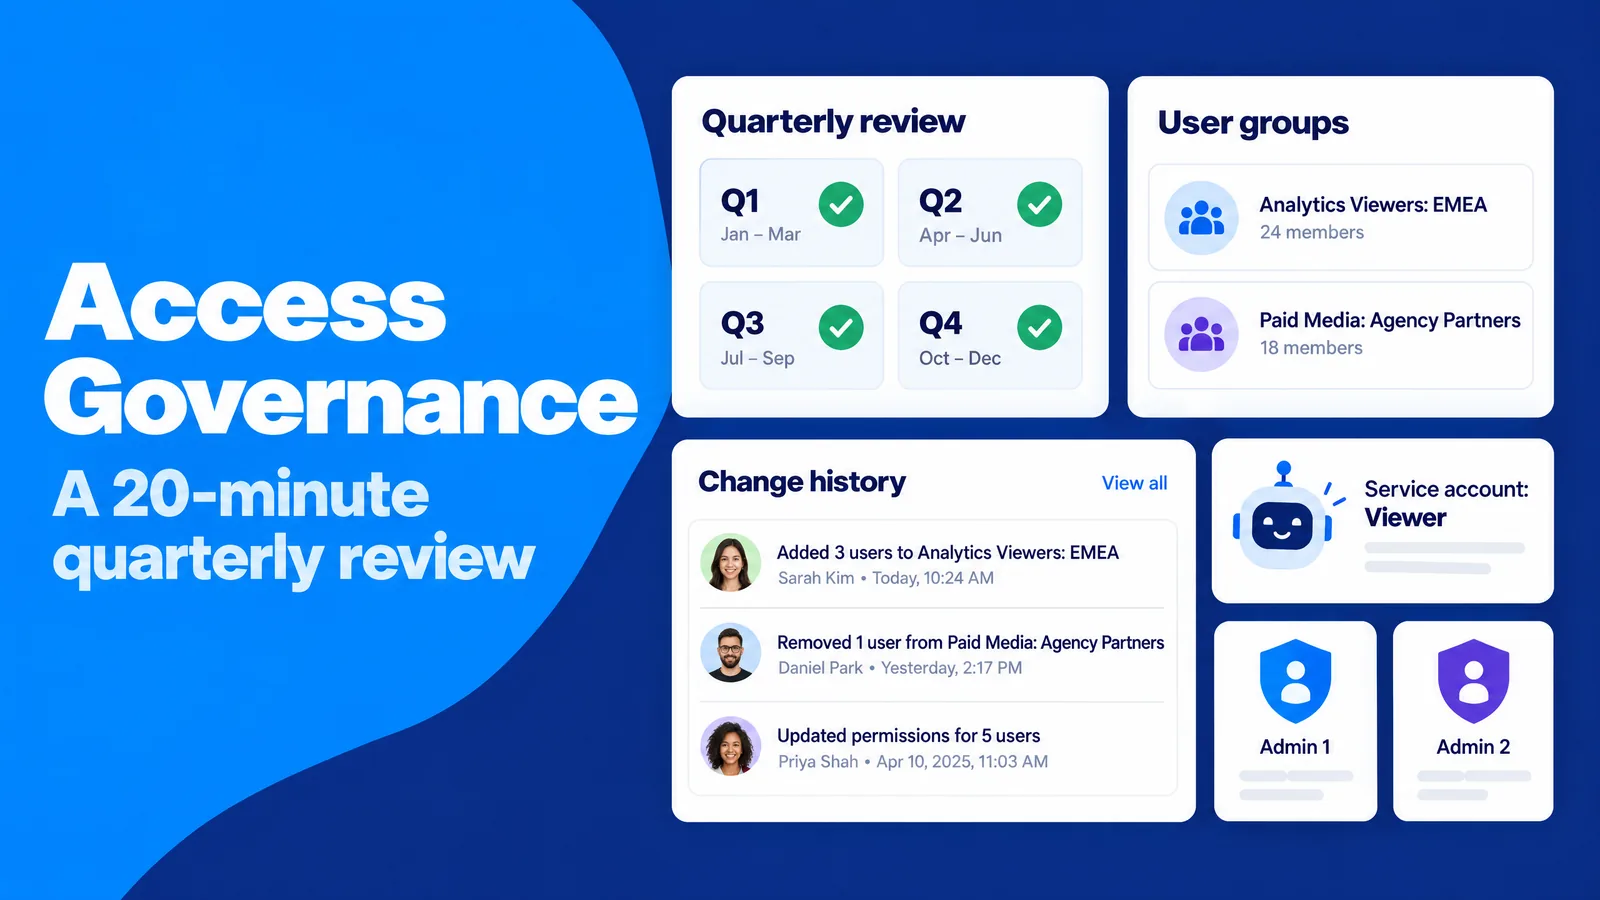
Ручное управление доступом подходит для команды из пяти человек с одним ресурсом. Оно перестает работать, когда у вас 50 пользователей, дюжина ресурсов, несколько агентств и регулярные кадровые изменения. При таком масштабе никто не помнит, почему конкретному человеку дали права редактора, а каждый аудит превращается в расследование.
Рост также создает единые точки отказа. Если роль «Администратор» есть только у одного человека и он внезапно уходит, повседневные задачи останавливаются до восстановления доступа. Среди таких задач, добавление нового агентства или исправление неработающей интеграции.
Рост также создает единые точки отказа. Если роль «Администратор» есть только у одного человека и он внезапно уходит, повседневные задачи останавливаются до восстановления доступа. Среди таких задач, добавление нового агентства или исправление неработающей интеграции.
Правило двух администраторов
Команды разработки используют термин фактор автобуса для обозначения числа людей, потеря которых остановит проект. Фактор автобуса, равный единице, означает единую точку отказа. Для аналитики решение простое: как минимум два штатных сотрудника с корпоративными адресами электронной почты должны постоянно иметь роль «Администратор» на уровне аккаунта.
Так компания сохраняет права владельца во время отпусков, болезней и увольнений. А процедура восстановления с проверочными файлами и формами обращений в поддержку вам вообще не понадобится.
Так компания сохраняет права владельца во время отпусков, болезней и увольнений. А процедура восстановления с проверочными файлами и формами обращений в поддержку вам вообще не понадобится.
Группы пользователей и правила в отношении пользователей
Организация Google Marketing Platform представляет собой контейнер над вашими аккаунтами аналитики. GA4 помогает создать его при настройке первой группы пользователей. Он предоставляет два инструмента управления. Группы пользователей позволяют назначить роль группе, поэтому новый аналитик, вступивший в группу «Читатели Analytics: EMEA», получает нужный доступ за один шаг. Правила в отношении пользователей позволяют разрешить только утвержденные почтовые домены, а принудительное применение правил блокирует приглашения за пределами этого списка.
Понятные названия помогают эффективно использовать группы. Названия по рабочим функциям, например «Аналитики данных: Северная Америка» или «Платная реклама: партнерские агентства», сразу показывают, кто к какой группе относится. Когда человек меняет должность, удаление из одной группы лишает его доступа везде, где действуют права этой группы.
Понятные названия помогают эффективно использовать группы. Названия по рабочим функциям, например «Аналитики данных: Северная Америка» или «Платная реклама: партнерские агентства», сразу показывают, кто к какой группе относится. Когда человек меняет должность, удаление из одной группы лишает его доступа везде, где действуют права этой группы.
Сервисные аккаунты для инструментов и панелей мониторинга
Панели мониторинга, хранилища данных и скрипты отчетности часто работают под личным аккаунтом их создателя. Когда этот человек уходит и его аккаунт удаляют, отчеты перестают работать. Сервисный аккаунт, добавленный в ресурс с ролью «Читатель», дает инструменту собственную учетную запись, которая не зависит от сотрудников.
Этот подход также соответствует принципу минимальных привилегий. Инструмент может читать данные, но не может менять настройки, а его доступ явно отображается в списке пользователей. Сами отчеты продолжают работать для тех, кому они нужны, независимо от того, изучают ли они источники трафика, эффективность контента и поведение пользователей или готовят ежемесячную сводку для совета директоров.
Этот подход также соответствует принципу минимальных привилегий. Инструмент может читать данные, но не может менять настройки, а его доступ явно отображается в списке пользователей. Сами отчеты продолжают работать для тех, кому они нужны, независимо от того, изучают ли они источники трафика, эффективность контента и поведение пользователей или готовят ежемесячную сводку для совета директоров.
Следы действий в истории изменений и отчетах о доступе к данным
GA4 хранит два вида записей. «История изменений», доступная пользователям с ролями «Редактор» и «Администратор», содержит все изменения настроек аккаунта и ресурса за последние два года. Для каждого изменения указаны время, объект, действие и человек, который его выполнил. Отчеты о доступе к данным показывают, кто читал данные, когда и каким способом, например через интерфейс, API или Google Ads.
В стандартной версии GA4 отчеты о доступе к данным доступны через Admin API, а встроенная страница истории доступа к данным доступна только в Analytics 360. В обоих случаях записи помогают находить аккаунты, которыми не пользовались месяцами. Только 33% компаний Великобритании вообще отслеживают активность пользователей, поэтому даже простая проверка дает вам преимущество перед большинством.
В стандартной версии GA4 отчеты о доступе к данным доступны через Admin API, а встроенная страница истории доступа к данным доступна только в Analytics 360. В обоих случаях записи помогают находить аккаунты, которыми не пользовались месяцами. Только 33% компаний Великобритании вообще отслеживают активность пользователей, поэтому даже простая проверка дает вам преимущество перед большинством.
Ежеквартальная проверка доступа за 20 минут
Короткая проверка каждый квартал помогает поддерживать права доступа в соответствии с реальными потребностями:
- Вы просматриваете список пользователей с доступом к аккаунту и каждому ресурсу.
- Вы сверяете каждое имя с актуальным списком сотрудников и партнеров.
- Вы убеждаетесь, что роль «Администратор» есть как минимум у двух сотрудников вашей компании, а в идеале не более чем у трех.
- Вы понижаете роль или удаляете пользователей, которые не обращались к данным в течение 90 дней.
- Вы проверяете пользователей связанных Google Ads и Firebase после каждой новой интеграции.
- Вы фиксируете дату и изменения в общем документе.
Большинство команд пропускают именно фиксацию результатов. Но именно эта запись подтверждает, что ваши меры контроля работают, когда об этом спрашивает клиент, аудитор или регулятор.
Как честно предоставлять данные аналитики покупателям, инвесторам и спонсорам
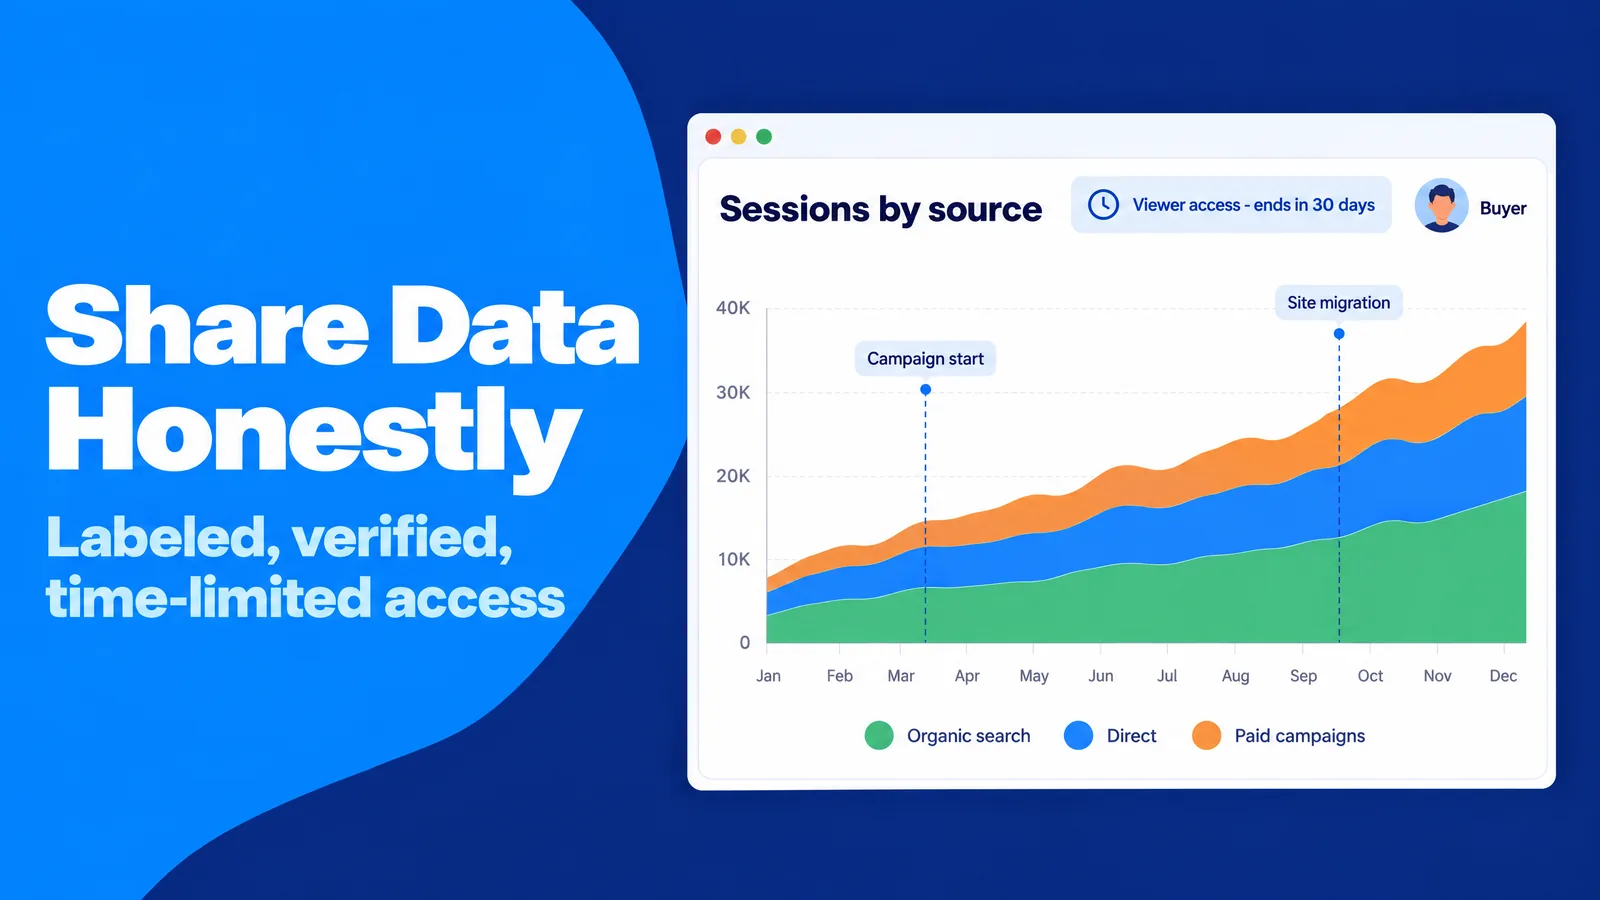
Доступ к аналитике часто получают люди за пределами компании. Покупатель сайта запрашивает доступ при комплексной проверке перед сделкой, инвестор хочет увидеть рост, а спонсор требует подтверждения размера аудитории перед подписанием договора. В такие моменты возникает соблазн представить все в самом выгодном свете.
Устаревший подход заключается в наборе скриншотов в презентации: специально выбранный диапазон дат, график без сравнения и трафик из всех источников, объединенный в одну впечатляющую линию. Такие скриншоты создают почву для будущих споров. Когда покупатель выясняет, что всплеск трафика обеспечила платная кампания или разовое событие, доверие ко всей сделке рушится. Использование любого источника трафика, чтобы представить аудиторию больше, чем она есть, вводит в заблуждение тех, кто полагается на эти цифры. Ответственные рекламные платформы отказываются от кампаний с такой целью.
Устаревший подход заключается в наборе скриншотов в презентации: специально выбранный диапазон дат, график без сравнения и трафик из всех источников, объединенный в одну впечатляющую линию. Такие скриншоты создают почву для будущих споров. Когда покупатель выясняет, что всплеск трафика обеспечила платная кампания или разовое событие, доверие ко всей сделке рушится. Использование любого источника трафика, чтобы представить аудиторию больше, чем она есть, вводит в заблуждение тех, кто полагается на эти цифры. Ответственные рекламные платформы отказываются от кампаний с такой целью.
Практический шаг: проверенный доступ с обозначенным назначением и ограниченным сроком действия
Современная альтернатива заключается в доступе к актуальным данным только для чтения с понятными обозначениями. Вы добавляете покупателя или инвестора в нужный ресурс с ролью «Читатель» и согласуете дату окончания доступа. До того как он начнет просмотр, вы проверяете, что данные понятны без дополнительных объяснений.
В этом помогают три привычки. Каждая платная кампания использует единообразные UTM-метки, поэтому ее посещения отображаются с собственными источником и каналом, а не скрываются в прямом трафике. Каждая кампания, перенос сайта или изменение отслеживания получает примечание. Пользователи с ролью «Аналитик» и выше могут добавлять их прямо на графики отчетов. Если вы использовали платный трафик для A/B-тестирования посадочной страницы, период теста тоже заслуживает отдельного примечания. А сравнение в отчете показывает посещения из платных кампаний отдельно от органических и прямых посещений, чтобы читатель видел, как выглядит аудитория без рекламы.
Тот же порядок обозначения источников важен и для новых каналов. Посещения из ИИ-ассистентов часто содержат мало данных об источнике перехода, поэтому понятный способ отслеживания ИИ-трафика помогает не допустить, чтобы эти сеансы искажали общую картину. Такой подход работает, потому что другая сторона может самостоятельно проверить каждую цифру. Честные данные с понятными обозначениями сокращают время комплексной проверки, уменьшают необходимость пересмотра условий и формируют репутацию, которая облегчает следующую сделку.
Частые вопросы о добавлении пользователей в Google Analytics
Одни и те же вопросы возникают почти в каждой команде, которая совместно использует ресурс GA4. Короткие ответы ниже подводят итог правилам, описанным в этом руководстве.
Можно ли добавить пользователя в Google Analytics без адреса Gmail?
Да. GA4 принимает любой адрес электронной почты, связанный с аккаунтом Google, включая адреса Google Workspace и корпоративные адреса, которые пользователь зарегистрировал в Google. Чтобы увидеть ресурс, пользователь должен войти именно с этим адресом.
Чем отличается доступ к аккаунту от доступа к ресурсу?
Доступ к аккаунту распространяет выбранную роль на все ресурсы аккаунта, включая созданные позже. Доступ к ресурсу действует только для одного ресурса. Для большинства пользователей и для всех внешних партнеров доступ на уровне ресурса безопаснее выбирать по умолчанию.
Как предоставить пользователю доступ к Google Analytics, не назначая ему роль «Администратор»?
На шаге 5 при добавлении пользователя вы выбираете роль с меньшими полномочиями: «Читатель» для просмотра отчетов, «Аналитик» для совместного использования исследований, «Маркетолог» для работы с аудиториями и ключевыми событиями или «Редактор» для настройки ресурса. Только пользователи с ролью «Администратор» могут управлять пользователями, поэтому роль с меньшими полномочиями сохраняет управление доступом в ваших руках.
Можно ли предоставить доступ только к одному отчету или одному потоку данных?
Нет. В стандартной версии GA4 ресурс является минимальной единицей, к которой можно предоставить доступ. Фильтры отчетов позволяют сузить представление данных, но пользователи могут их убрать. Для более строгого разграничения вы можете использовать ограничения доступа к данным, отдельные ресурсы или подресурсы в Analytics 360.
Получает ли новый пользователь приглашение по электронной почте?
Да, если при добавлении пользователя установлен флажок «Уведомлять новых пользователей по электронной почте». Письмо служит уведомлением, а не этапом подтверждения, поэтому доступ предоставляется сразу. Пользователю все равно нужно войти с адресом, на который отправлено приглашение.
Сколько администраторов должно быть у аккаунта Google Analytics?
Два или три сотрудника компании с ролью «Администратор» являются разумной нормой. Один администратор создает единую точку отказа, а длинный список администраторов усложняет каждую проверку и повышает вероятность нежелательных изменений.
Управление доступом с учетом потребностей людей: собираем все воедино
Каждая настройка в этом руководстве нужна по одной причине: люди, которые читают ваши отчеты, принимают решения, влияющие на реальных клиентов. Автор контента выбирает темы, специалист по закупке рекламы решает, куда направить бюджет, а основатель определяет, стоит ли больше вкладывать в канал. Грамотное управление доступом дает каждому из них точные данные и не открывает ничего лишнего.
Упрощенные решения всегда соблазнительны: роль «Администратор» для всех, общий пароль для агентства, скриншоты вместо доступа, проверка, которая так и не проводится. Каждое из них экономит несколько минут и создает проблему, на решение которой уходят часы или больше. Рабочие практики выглядят скромнее: доступ на уровне ресурса по умолчанию, минимальная роль для выполнения задачи, два администратора внутри компании, индивидуальные учетные записи с многофакторной аутентификацией, письменно закрепленный объем доступа для партнеров и короткая ежеквартальная проверка.
Упрощенные решения всегда соблазнительны: роль «Администратор» для всех, общий пароль для агентства, скриншоты вместо доступа, проверка, которая так и не проводится. Каждое из них экономит несколько минут и создает проблему, на решение которой уходят часы или больше. Рабочие практики выглядят скромнее: доступ на уровне ресурса по умолчанию, минимальная роль для выполнения задачи, два администратора внутри компании, индивидуальные учетные записи с многофакторной аутентификацией, письменно закрепленный объем доступа для партнеров и короткая ежеквартальная проверка.
Практический шаг: правила доступа на одной странице
Самый простой способ закрепить эти привычки заключается в правилах на одной странице, которые любой участник команды может прочитать за пять минут. В них указано, кто владеет аккаунтом, какую роль получает сотрудник на каждой должности, как партнерам предоставляют и отключают доступ и когда проводят проверки. Вы храните правила вместе с документацией по аналитике и обновляете их после каждой ежеквартальной проверки.
Письменные правила работают, потому что превращают личные решения в общий стандарт. Новые участники команды следуют ему с первого дня, партнеры знают правила еще до обращения за доступом, а ваша аналитика остается тем, чем должна быть: достоверной записью того, как реальные люди взаимодействуют с вашим бизнесом.
Письменные правила работают, потому что превращают личные решения в общий стандарт. Новые участники команды следуют ему с первого дня, партнеры знают правила еще до обращения за доступом, а ваша аналитика остается тем, чем должна быть: достоверной записью того, как реальные люди взаимодействуют с вашим бизнесом.