Cómo agregar usuarios en Google Analytics es algo que puedes resolver en un minuto. Elegir a la persona adecuada, el nivel de acceso y el rol requiere más reflexión, y esa decisión afecta a todos los informes que tu equipo utiliza para invertir el presupuesto y evaluar los resultados.
Google Analytics es el servicio de analítica web más utilizado en Internet, y su versión actual, GA4, ya funcionaba en unos 13,5 millones de sitios web en agosto de 2023. Para la mayoría de las empresas, la propiedad de Analytics es un espacio de trabajo compartido por profesionales del marketing, desarrolladores, agencias y responsables de dirección. Por eso, el acceso es tanto una cuestión de seguridad como de comodidad.
Las cifras justifican la precaución. La encuesta sobre brechas de ciberseguridad 2025/2026 del Gobierno británico reveló que el 43% de las empresas del Reino Unido detectó una brecha de ciberseguridad o un ataque en los 12 meses anteriores, mientras que solo el 73% restringe los derechos de administración y acceso informáticos a usuarios específicos. Esto deja aproximadamente a una de cada cuatro empresas sin una norma que limite los derechos de administración.
Empezamos por la respuesta breve. Para agregar un usuario en GA4, abre Administrar, selecciona Gestión de accesos a la propiedad (o Gestión de accesos a la cuenta), selecciona el icono de más (+), elige Añadir usuarios, introduce el correo electrónico de la cuenta de Google de esa persona, elige un rol y selecciona Añadir. En esta guía, te explicamos cómo funciona el acceso a GA4, qué rol corresponde a cada persona, cómo dar acceso de forma segura y cómo mantener los accesos en orden a medida que crece tu equipo.
9
Cómo funciona el acceso a Google Analytics 4
La mayoría de los errores de acceso en Google Analytics parten de una idea desactualizada de su funcionamiento. Muchos profesionales del marketing aprendieron analítica con Universal Analytics, donde una cuenta contenía propiedades y cada propiedad contenía vistas. Los equipos utilizaban las vistas para ocultar datos a determinadas personas, por ejemplo, una vista que mostraba solo un país a un responsable regional. GA4 no tiene vistas, así que las prácticas basadas en ellas ya no protegen nada.
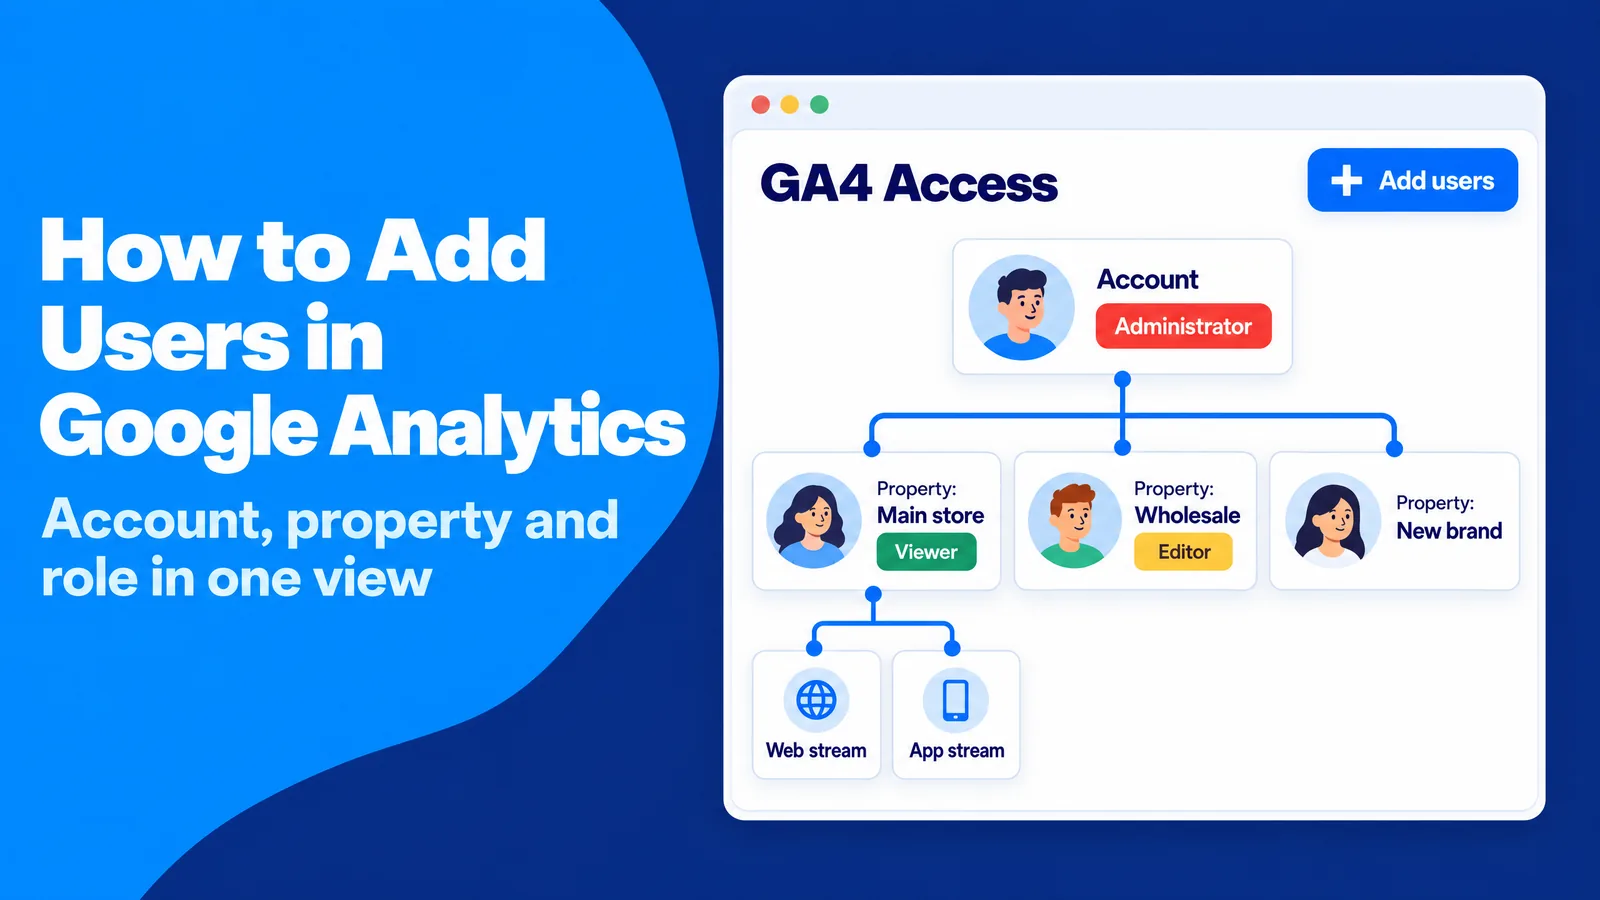
En GA4, concedes acceso en dos niveles principales: la cuenta y la propiedad. Una cuenta es el contenedor superior y suele representar a una empresa. Una propiedad contiene los datos de un sitio web, una aplicación o un grupo de ellos, y los flujos de datos son las fuentes individuales que la alimentan, como tu sitio web o tu aplicación de Android. No puedes agregar un usuario a un único flujo de datos.
En GA4, concedes acceso en dos niveles principales: la cuenta y la propiedad. Una cuenta es el contenedor superior y suele representar a una empresa. Una propiedad contiene los datos de un sitio web, una aplicación o un grupo de ellos, y los flujos de datos son las fuentes individuales que la alimentan, como tu sitio web o tu aplicación de Android. No puedes agregar un usuario a un único flujo de datos.
Acceso a la cuenta frente a acceso a la propiedad
Un usuario agregado a nivel de cuenta recibe el mismo rol en todas las propiedades de esa cuenta, incluidas las que se creen más adelante. Un usuario agregado a nivel de propiedad solo ve esa propiedad. Esta diferencia importa más de lo que parece.
Piensa en un comercio con una cuenta y tres propiedades: la tienda principal, un portal mayorista y una nueva marca que se lanzará el próximo trimestre. Si el comercio da a su agencia de SEO acceso de Editor a nivel de cuenta, la agencia podrá ver y modificar la propiedad de la nueva marca desde el día en que se cree. Nadie lo pretendía, pero la herencia de permisos lo hizo automáticamente.
Piensa en un comercio con una cuenta y tres propiedades: la tienda principal, un portal mayorista y una nueva marca que se lanzará el próximo trimestre. Si el comercio da a su agencia de SEO acceso de Editor a nivel de cuenta, la agencia podrá ver y modificar la propiedad de la nueva marca desde el día en que se cree. Nadie lo pretendía, pero la herencia de permisos lo hizo automáticamente.
Cómo determina la herencia de permisos lo que puede hacer un usuario
GA4 combina todos los roles que recibe una persona en un único conjunto de permisos efectivos, y prevalece el rol con más permisos. Los permisos efectivos incluyen los roles de la cuenta, de los grupos de usuarios y de una organización, además de cualquier rol asignado directamente en la propiedad.
Esto tiene una consecuencia práctica. Si un consultor es Editor a nivel de cuenta, no puedes convertirlo en Lector en una propiedad, porque el rol de Editor de la cuenta sigue aplicándose allí. La misma lógica se aplica a las restricciones de datos: no puedes quitar a nivel de propiedad una restricción heredada de la cuenta, aunque sí puedes añadir otras nuevas.
Esto tiene una consecuencia práctica. Si un consultor es Editor a nivel de cuenta, no puedes convertirlo en Lector en una propiedad, porque el rol de Editor de la cuenta sigue aplicándose allí. La misma lógica se aplica a las restricciones de datos: no puedes quitar a nivel de propiedad una restricción heredada de la cuenta, aunque sí puedes añadir otras nuevas.
Qué ha cambiado respecto a Universal Analytics
Universal Analytics dejó de recoger datos el 1 de julio de 2023, y el acceso a su interfaz terminó el 1 de julio de 2024. Los antiguos permisos cambiaron de nombre en GA4: Gestionar usuarios pasó a ser Administrador, Editar pasó a ser Editor, Colaborar pasó a ser Analista y Leer y analizar pasó a ser Lector. GA4 también añadió un nuevo rol, Profesional del marketing, para quienes gestionan audiencias y eventos clave.
La forma de restringir los datos también ha cambiado. Los filtros de informes de GA4 ayudan a centrar el análisis, pero los usuarios pueden quitarlos, así que son una comodidad y no un control de seguridad. Las opciones que realmente impiden que determinadas personas accedan a los datos son las restricciones de datos de costes e ingresos, las propiedades separadas para negocios distintos y las subpropiedades, disponibles solo en Analytics 360. Las empresas de sectores regulados, como la sanidad o los servicios financieros, suelen necesitar las opciones más estrictas, porque sus obligaciones de protección de datos van más allá de las prácticas habituales de marketing.
La forma de restringir los datos también ha cambiado. Los filtros de informes de GA4 ayudan a centrar el análisis, pero los usuarios pueden quitarlos, así que son una comodidad y no un control de seguridad. Las opciones que realmente impiden que determinadas personas accedan a los datos son las restricciones de datos de costes e ingresos, las propiedades separadas para negocios distintos y las subpropiedades, disponibles solo en Analytics 360. Las empresas de sectores regulados, como la sanidad o los servicios financieros, suelen necesitar las opciones más estrictas, porque sus obligaciones de protección de datos van más allá de las prácticas habituales de marketing.
Paso práctico: define los accesos antes de invitar a nadie
Un esquema breve de accesos te ahorra horas más adelante. Enumera tu cuenta, cada una de sus propiedades y las personas o empresas que necesitan acceder a cada propiedad. Junto a cada nombre, escribe qué decisión toma esa persona con los datos.
La regla que se deriva del esquema es sencilla: el acceso a nivel de propiedad es la opción por defecto, y el acceso a nivel de cuenta se reserva para las personas de tu empresa responsables de toda la configuración de Analytics. Esto funciona porque el acceso a nivel de propiedad limita el alcance de un error. Una nueva propiedad permanece privada hasta que decides quién debe acceder a ella, y un colaborador externo nunca hereda datos con los que no se le ha contratado para trabajar.
La regla que se deriva del esquema es sencilla: el acceso a nivel de propiedad es la opción por defecto, y el acceso a nivel de cuenta se reserva para las personas de tu empresa responsables de toda la configuración de Analytics. Esto funciona porque el acceso a nivel de propiedad limita el alcance de un error. Una nueva propiedad permanece privada hasta que decides quién debe acceder a ella, y un colaborador externo nunca hereda datos con los que no se le ha contratado para trabajar.
Por qué compartir el acceso a Google Analytics mejora tu marketing
El control de acceso puede parecer una lista de restricciones, pero el mayor problema en muchas empresas es el contrario: muy pocas personas pueden ver los datos. En una pequeña empresa típica, una persona configuró Google Analytics hace años y aún conserva las únicas credenciales que utiliza todo el mundo. Los informes llegan al equipo como capturas de pantalla mensuales. Cuando un redactor descubre que un artículo generó registros, la campaña que lo impulsó ya ha terminado.
Las capturas de pantalla generan un segundo problema: nadie puede comprobarlas. Un gráfico recortado oculta el intervalo de fechas, el periodo de comparación y los filtros aplicados. Cuando dos equipos llevan capturas distintas a la misma reunión, la conversación deja de centrarse en lo que hicieron los clientes y pasa a discutir qué cifra es correcta.
Un tercer problema es que una sola persona acaba haciendo todas las tareas. El profesional del marketing que lanza una campaña también analiza sus resultados y los comunica a la dirección. La contabilidad resolvió esto hace mucho con la separación de funciones, el principio de que más de una persona debe participar en una tarea para detectar pronto los errores y el uso indebido. La analítica se beneficia del mismo control.
Las campañas de pago muestran el valor de contar con una segunda persona que las revise
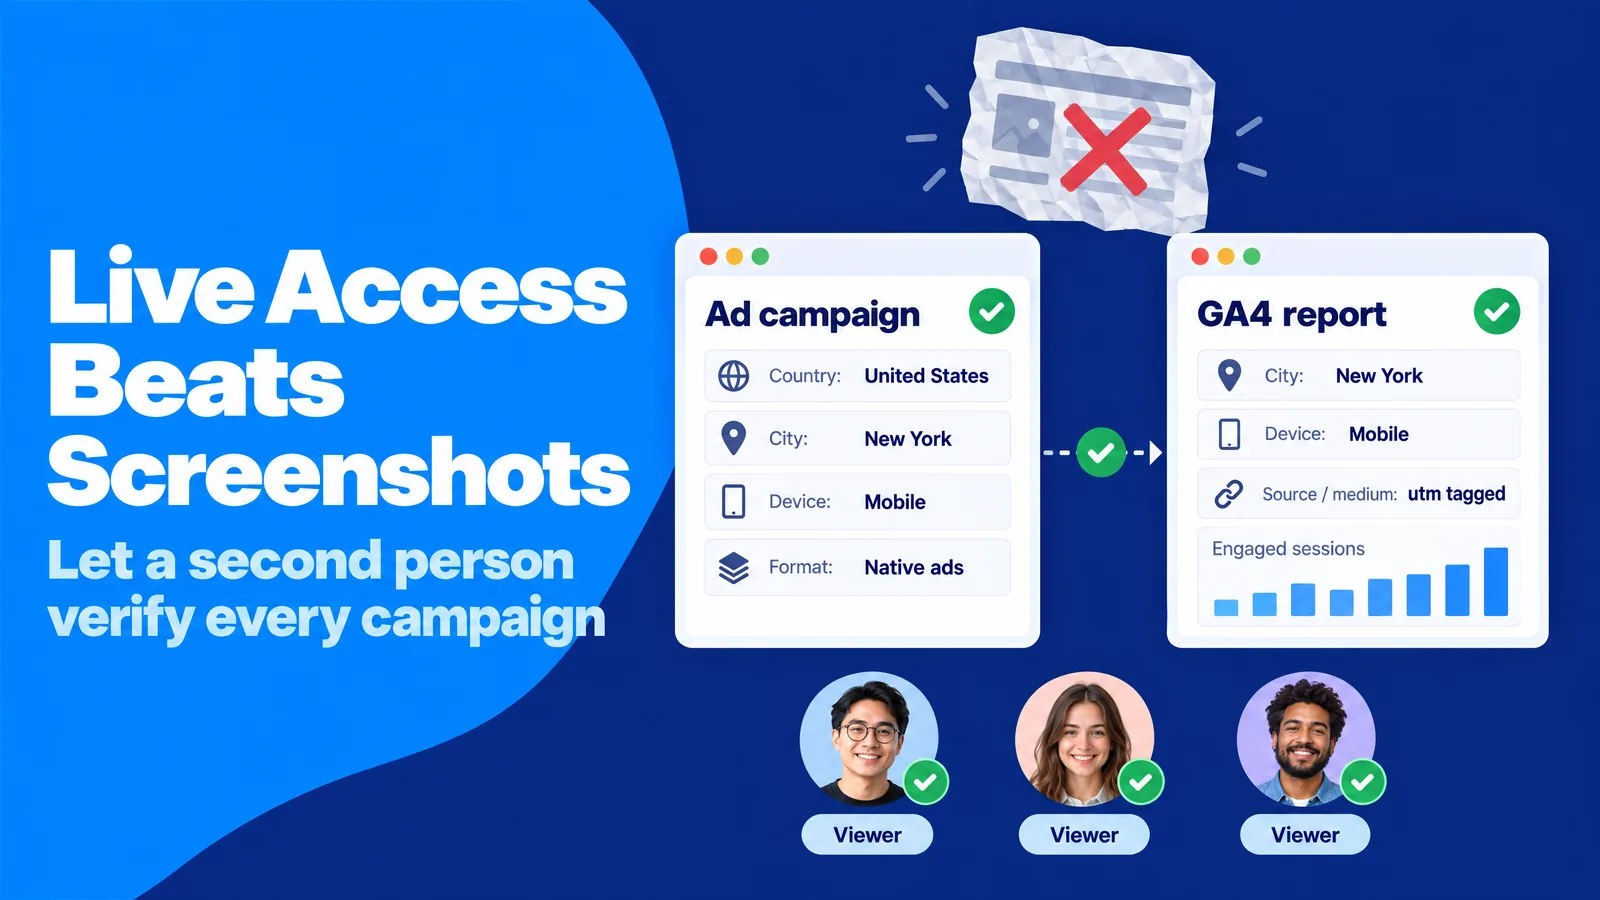
La publicidad de pago es un ejemplo claro. Cuando lanzas campañas de publicidad de display o nativa a través de SparkTraffic, una plataforma publicitaria que muestra tus anuncios a personas que navegan por los sitios web de editores asociados con segmentación por país, ciudad y dispositivo y envía visitantes reales a tu sitio, el panel de la campaña informa sobre la publicación de los anuncios, mientras tu propia propiedad de GA4 registra cómo se comportan esos visitantes en tu sitio. Las dos fuentes solo sirven como evidencia cuando alguien las compara. Un compañero con acceso de Lector puede confirmar que las ciudades y los dispositivos de GA4 coinciden con la segmentación, que las referencias proceden de dominios de los editores y que las sesiones con interacción y los eventos clave justifican el presupuesto.
La plataforma publicitaria en sí nunca necesita acceder a tu analítica. Los parámetros UTM, las etiquetas cortas al final de un enlace de campaña, indican a GA4 qué campaña generó cada visita, para que tu equipo pueda verificar los resultados en su propia propiedad. Tus datos siguen bajo tu control, y la verificación la realizan personas que no gestionaron la campaña.
La plataforma publicitaria en sí nunca necesita acceder a tu analítica. Los parámetros UTM, las etiquetas cortas al final de un enlace de campaña, indican a GA4 qué campaña generó cada visita, para que tu equipo pueda verificar los resultados en su propia propiedad. Tus datos siguen bajo tu control, y la verificación la realizan personas que no gestionaron la campaña.
Paso práctico: da acceso a los datos en directo en lugar de enviar capturas de pantalla
La medida práctica consiste en sustituir las capturas de pantalla recurrentes por acceso de Lector a los datos en directo para quienes toman decisiones con ellos. Empieza con una lista de finalidades de acceso: cada persona, la decisión que toma y el rol con menos permisos que le permite hacerlo. Por ejemplo, un responsable de contenidos que decide qué temas ampliar necesita acceso de Lector a los informes de páginas de destino e interacción, y nada más.
Este enfoque funciona por tres razones. Quienes pueden comprobar las cifras por sí mismos confían más en ellas y discuten menos sobre ellas. Más personas consultando los datos detectan antes los errores de seguimiento, porque una etiqueta que falla aparece como una caída extraña en el informe habitual de alguien. Y, como cada persona recibe el rol con menos permisos que se ajusta a su finalidad, una mayor visibilidad no implica un mayor riesgo.
Este enfoque funciona por tres razones. Quienes pueden comprobar las cifras por sí mismos confían más en ellas y discuten menos sobre ellas. Más personas consultando los datos detectan antes los errores de seguimiento, porque una etiqueta que falla aparece como una caída extraña en el informe habitual de alguien. Y, como cada persona recibe el rol con menos permisos que se ajusta a su finalidad, una mayor visibilidad no implica un mayor riesgo.
Roles y permisos de usuario en Google Analytics: qué rol asignar a cada persona
El atajo más habitual en GA4 es dar a todo el mundo el rol de Administrador «por si acaso». Parece útil, porque nadie vuelve a pedir más permisos. En la práctica, convierte a cada usuario en alguien que puede cambiar la conservación de datos, eliminar eventos clave, modificar la configuración de atribución e invitar a más personas.
Pequeños cambios hechos con buena intención pueden perjudicar meses de informes. Un redactor independiente con acceso de Editor podría crear un filtro de datos mientras prueba algo, y los filtros de datos excluyen permanentemente del procesamiento los datos que coinciden con ellos. Un profesional del marketing júnior con acceso de Profesional del marketing podría cambiar el modelo de atribución, lo que cambia cómo se reparte el mérito de los eventos clave en los informes. Ninguno actuó de mala fe. Simplemente tenían más poder del que requería su trabajo.
Los profesionales de seguridad llaman a la solución principio de mínimo privilegio. NIST lo define como restringir el acceso del usuario «al mínimo necesario para realizar las tareas asignadas» (glosario de NIST). La formulación original de Jerome Saltzer establece que «cada programa y cada usuario privilegiado del sistema debe operar con la menor cantidad de privilegios necesaria para completar el trabajo» (Wikipedia).
Los cinco roles de GA4 explicados de forma sencilla
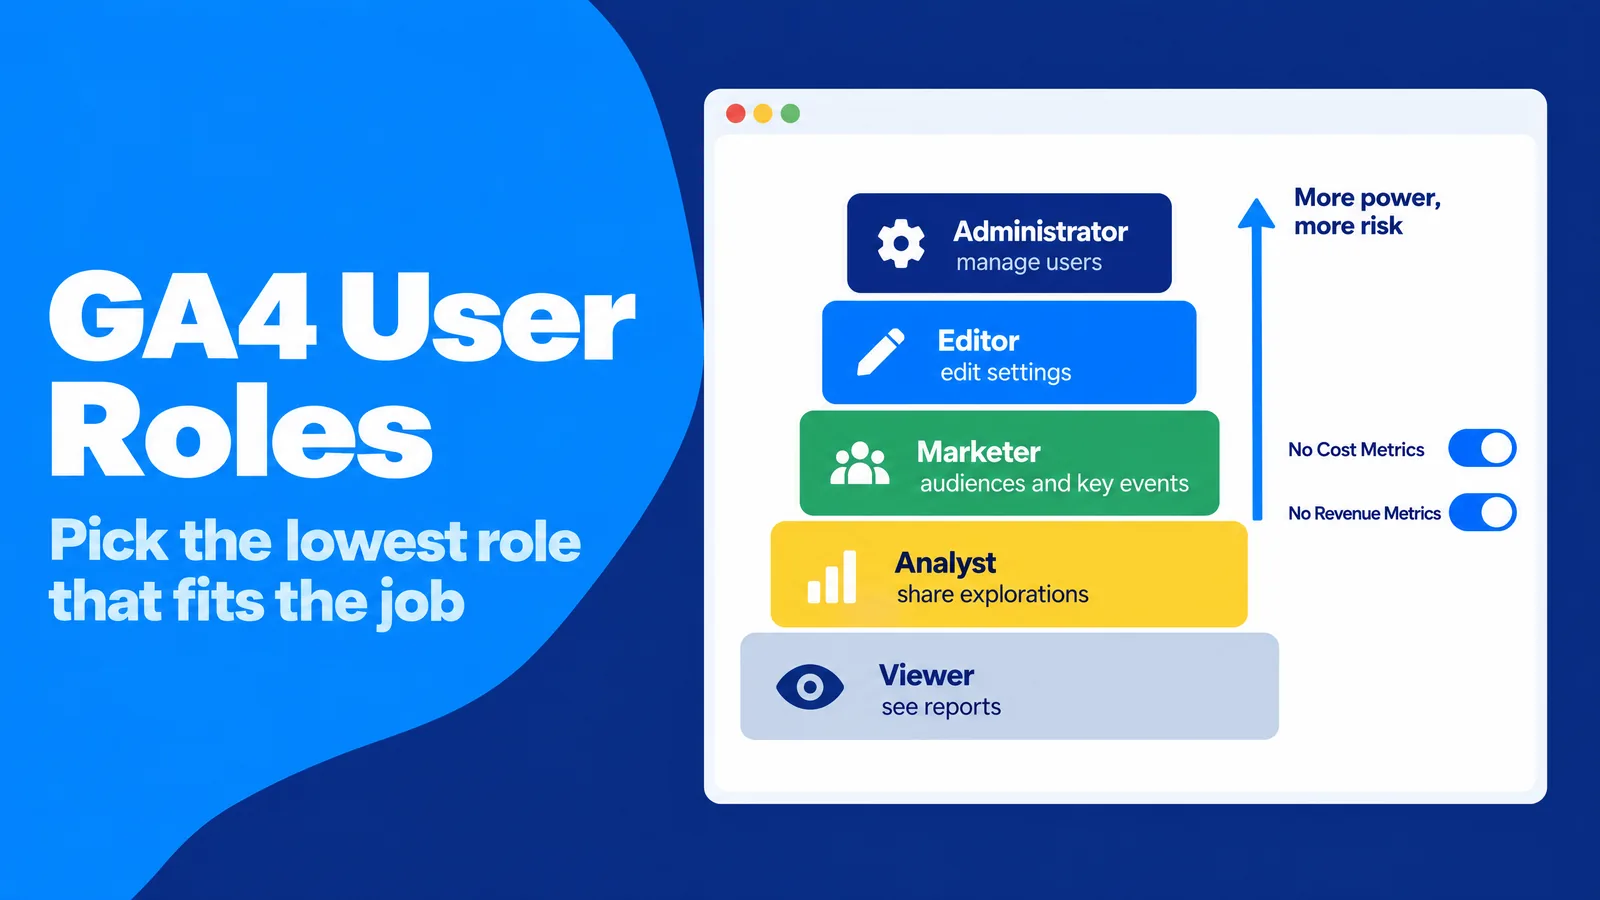
GA4 ofrece cinco roles y la opción Ninguno. Los roles superiores incluyen los permisos de los roles inferiores.
- Administrador: control total de la cuenta o la propiedad, incluida la posibilidad de añadir y quitar usuarios y asignar cualquier rol.
- Editor: control total de la configuración de la propiedad, como los flujos de datos, los eventos y las integraciones, pero sin gestión de usuarios.
- Profesional del marketing: crea y edita audiencias, eventos y eventos clave, modifica la configuración de atribución y puede importar eventos clave a Google Ads. Un evento clave es una acción que marcas como importante, como una compra o un registro.
- Analista: comparte exploraciones con otros usuarios y crea anotaciones, que son notas en los gráficos de los informes. Las exploraciones son los espacios de trabajo de GA4 para realizar análisis personalizados.
- Lector: ve datos y ajustes, añade comparaciones y dimensiones secundarias a los informes y crea exploraciones personales.
- Ninguno: no tiene ningún rol en este recurso, aunque la persona puede tener un rol en otro recurso.
El rol de Analista suele ser la mejor opción para los miembros del equipo que elaboran análisis para otros. Un Analista puede compartir una exploración, por ejemplo, una que haga un seguimiento del tráfico de referencia de ChatGPT en GA4, con todo el equipo sin poder cambiar ni un solo ajuste de la propiedad.
Restricciones de datos de costes e ingresos
Los roles controlan lo que una persona puede hacer. Las restricciones de datos controlan lo que puede ver. GA4 ofrece dos: Sin métricas de costes oculta los datos de costes publicitarios, y Sin métricas de ingresos oculta los datos de ingresos, como los ingresos por compras y el valor del tiempo de vida.
Los usuarios con restricciones ven ceros en lugar de los valores ocultos, y la restricción también se aplica cuando extraen datos a través de la API. Por ejemplo, una agencia de contenidos puede estudiar qué artículos atraen a visitantes que interactúan sin ver tus ingresos, que pueden ser confidenciales en una empresa privada.
Los usuarios con restricciones ven ceros en lugar de los valores ocultos, y la restricción también se aplica cuando extraen datos a través de la API. Por ejemplo, una agencia de contenidos puede estudiar qué artículos atraen a visitantes que interactúan sin ver tus ingresos, que pueden ser confidenciales en una empresa privada.
Un rol inicial para cada puesto
La siguiente lista relaciona puestos habituales con un rol inicial adecuado:
- Responsable interno de analítica: Administrador, asignado a dos personas a nivel de cuenta.
- Desarrollador que implementa el seguimiento: Editor a nivel de propiedad durante el proyecto.
- Agencia de medios de pago: Profesional del marketing a nivel de propiedad, para que el equipo pueda crear audiencias y gestionar eventos clave.
- Consultor de SEO o contenidos: Lector o Analista a nivel de propiedad, a menudo con Sin métricas de ingresos.
- Directivos y personal de finanzas: Lector, con visibilidad completa de los ingresos.
- Herramientas de informes y procesos de transferencia de datos: Lector, asignado a una cuenta de servicio.
Paso práctico: empieza con un nivel de permisos inferior al que crees necesario
Cuando dudas entre dos roles, el de menor nivel es el mejor punto de partida. Aumentar los permisos de un usuario lleva menos de un minuto cuando se encuentra con una limitación real. Revertir un filtro de datos permanente es imposible.
Este enfoque también aporta información útil. Cada solicitud de ampliación de permisos te indica exactamente qué intenta hacer una persona. Esto te ayuda a decidir si conviene ampliar sus permisos o si otro miembro del equipo debería encargarse de esa tarea.
Este enfoque también aporta información útil. Cada solicitud de ampliación de permisos te indica exactamente qué intenta hacer una persona. Esto te ayuda a decidir si conviene ampliar sus permisos o si otro miembro del equipo debería encargarse de esa tarea.
Cómo agregar usuarios en Google Analytics paso a paso
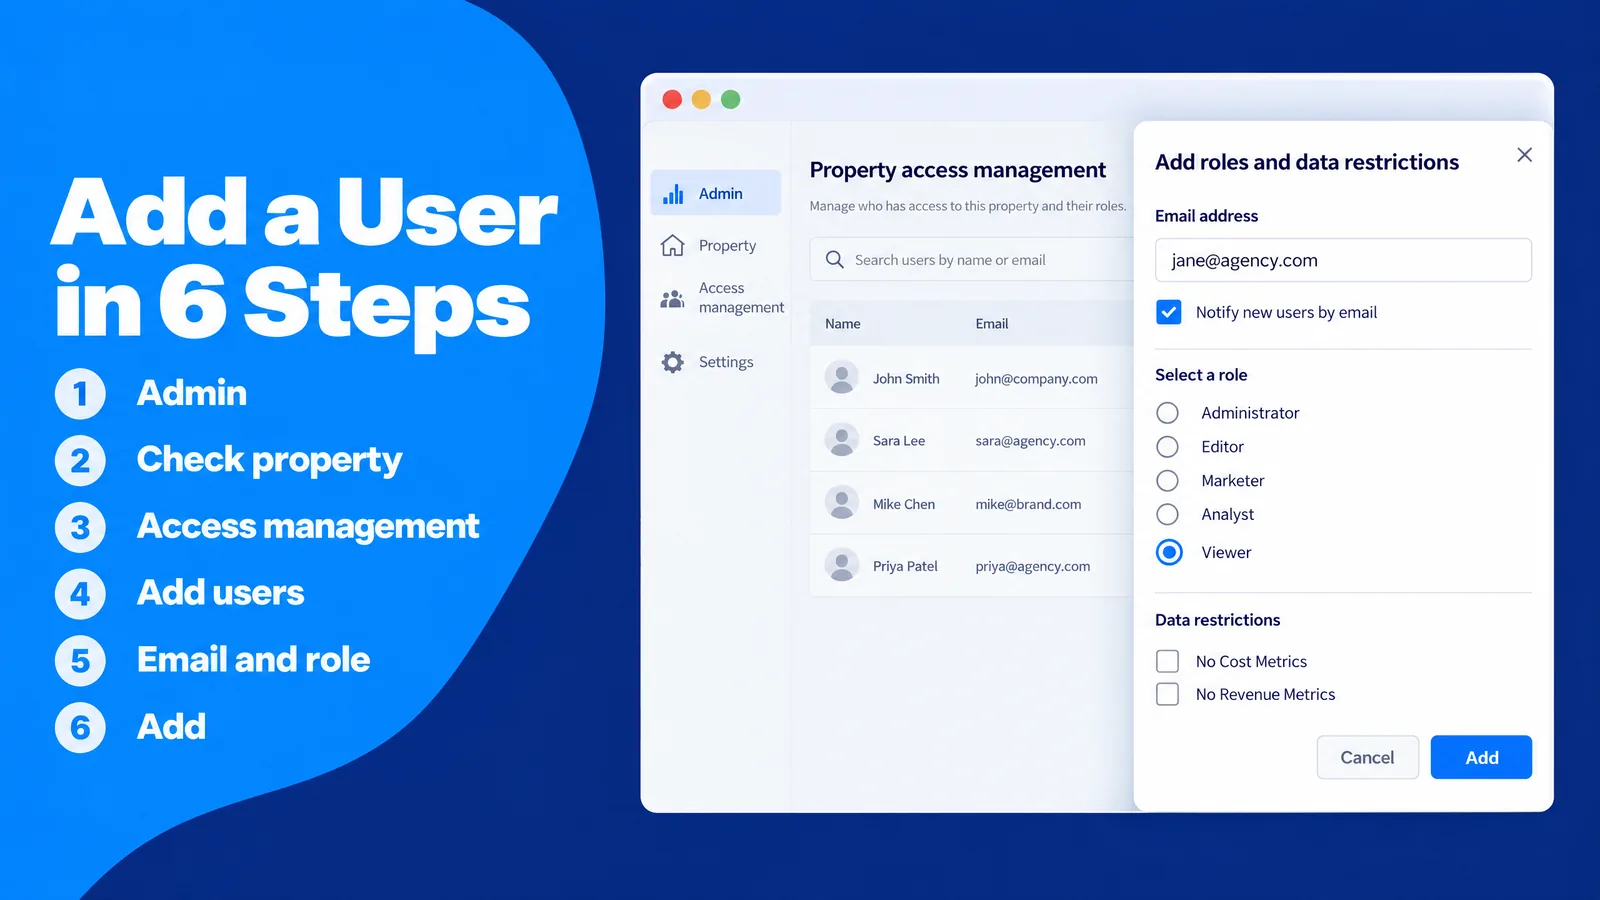
Agregar un usuario es técnicamente sencillo, por eso los errores en este proceso son tan habituales. El fallo más frecuente es que la identidad no coincida. Invitas a jane@agency.com, pero Jane inicia sesión en Google con su dirección personal de Gmail, ve que no tiene acceso y te envía un correo dos días después. Otro fallo frecuente es agregar al usuario a la propiedad equivocada porque el selector de propiedades seguía mostrando la última propiedad que visitaste.
Un fallo menos visible es agregar a alguien a nivel de cuenta por costumbre cuando su trabajo solo requería una propiedad. Nada falla el primer día, así que el error pasa desapercibido hasta que aparece una nueva propiedad a la que una persona externa ya tiene acceso.
Un fallo menos visible es agregar a alguien a nivel de cuenta por costumbre cuando su trabajo solo requería una propiedad. Nada falla el primer día, así que el error pasa desapercibido hasta que aparece una nueva propiedad a la que una persona externa ya tiene acceso.
Qué necesitas antes de empezar
Antes de abrir el panel de acceso, necesitas tener tres cosas:
- El rol de Administrador en el nivel donde quieres agregar al usuario, ya sea la cuenta o la propiedad.
- La dirección exacta de correo electrónico que la persona utiliza para iniciar sesión en Google. Puede ser una dirección de Gmail, de Google Workspace o cualquier otro correo registrado como cuenta de Google.
- Una decisión sobre el nivel, el rol y las restricciones de datos, basada en tu mapa de accesos.
Cómo agregar un usuario a nivel de propiedad
El acceso a nivel de propiedad es la opción adecuada para la mayoría de las personas. El proceso consta de seis pasos:
- Inicia sesión en Google Analytics y selecciona Administrar, el icono de engranaje situado en la parte inferior del menú izquierdo.
- Revisa el selector de propiedades en la parte superior de la pantalla y confirma que la propiedad correcta está activa.
- En la sección de la propiedad de Administrar, selecciona Gestión de accesos a la propiedad.
- Selecciona el icono de más (+) y elige Añadir usuarios.
- Introduce la dirección de correo electrónico de la persona, deja marcada la opción "Notificar a los nuevos usuarios por correo electrónico" y elige el rol y las restricciones de datos que correspondan.
- Selecciona Añadir y la persona aparecerá en la lista de accesos con su rol.
Cómo agregar un usuario a nivel de cuenta
El proceso es el mismo, con un cambio: en el paso 3, selecciona Gestión de accesos a la cuenta en la sección de la cuenta de Administrar. El usuario recibe entonces el rol elegido en todas las propiedades actuales y futuras de la cuenta.
El acceso a nivel de cuenta tiene sentido para los responsables internos de analítica y un pequeño número de personas con cargos de responsabilidad. Para agencias y profesionales independientes, el acceso a nivel de propiedad casi siempre es la mejor opción.
El acceso a nivel de cuenta tiene sentido para los responsables internos de analítica y un pequeño número de personas con cargos de responsabilidad. Para agencias y profesionales independientes, el acceso a nivel de propiedad casi siempre es la mejor opción.
Cómo confirmar que la invitación ha funcionado
Una invitación solo está completa cuando la persona puede ver los datos correctos. Una comprobación rápida completa el proceso. Pide al nuevo usuario que inicie sesión con la dirección exacta a la que enviaste la invitación y confirme que la propiedad aparece en su selector de propiedades. Después, busca su nombre en la lista de accesos y confirma el rol.
Esto lleva dos minutos y detecta las discrepancias de identidad el primer día, antes de que el cumplimiento de un plazo dependa de resolverlas. También confirma que el correo de notificación ha llegado y no ha acabado en la carpeta de spam.
Esto lleva dos minutos y detecta las discrepancias de identidad el primer día, antes de que el cumplimiento de un plazo dependa de resolverlas. También confirma que el correo de notificación ha llegado y no ha acabado en la carpeta de spam.
Cómo gestionar las solicitudes de acceso
GA4 permite solicitar acceso. Cuando alguien abre un enlace a un informe compartido sin tener permiso, puede elegir un rol y enviar una solicitud. Esta llega a todos los Administradores por correo electrónico junto con su nombre y dirección.
Las solicitudes merecen el mismo cuidado que cualquier invitación. El phishing sigue siendo, con diferencia, el tipo de ataque más habitual: la misma encuesta del Reino Unido reveló que el 38% de las empresas sufrió ataques de phishing durante el último año. Antes de aprobar una solicitud de una dirección que se parece a la de un compañero, conviene confirmarla rápidamente por un canal en el que ya confías, como una llamada o el chat de tu empresa.
Las solicitudes merecen el mismo cuidado que cualquier invitación. El phishing sigue siendo, con diferencia, el tipo de ataque más habitual: la misma encuesta del Reino Unido reveló que el 38% de las empresas sufrió ataques de phishing durante el último año. Antes de aprobar una solicitud de una dirección que se parece a la de un compañero, conviene confirmarla rápidamente por un canal en el que ya confías, como una llamada o el chat de tu empresa.
Cómo modificar o quitar un usuario en Google Analytics
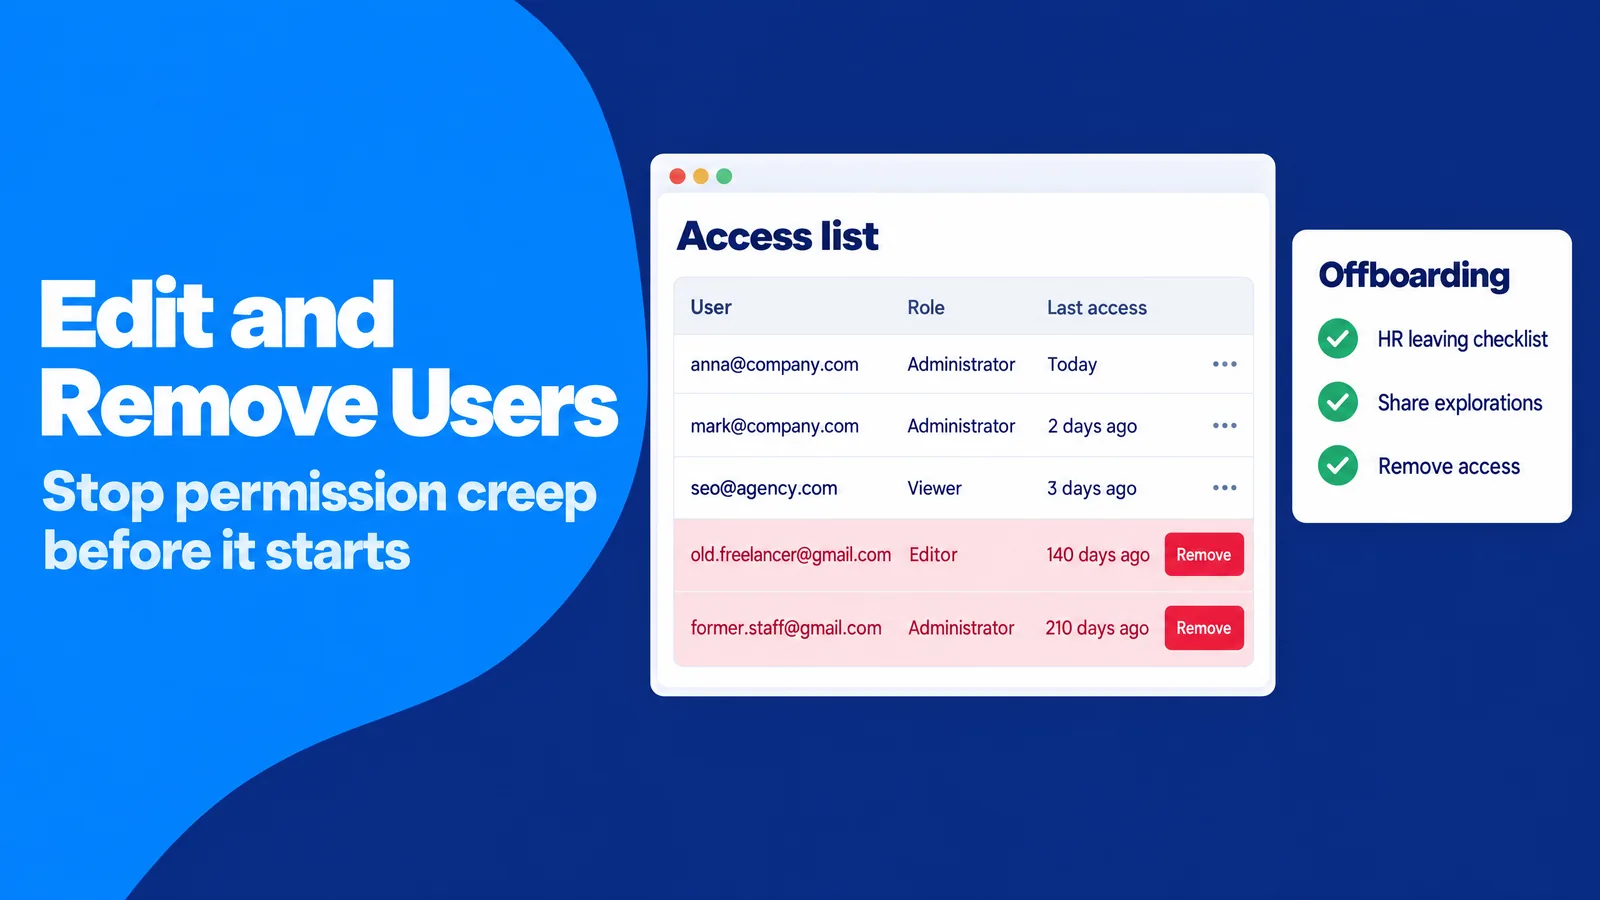
Los permisos de acceso tienden a aumentar y rara vez se reducen. Un empleado pasa de marketing a ventas, pero conserva los permisos de Editor. El contrato de una agencia termina, pero nadie quita a sus cinco usuarios. Un profesional independiente termina un proyecto en marzo y sigue teniendo acceso en diciembre.
Una primera auditoría de accesos típica en una tienda online de tamaño medio presenta este panorama. Detecta 23 usuarios, nueve de los cuales ya no trabajan con la empresa, y dos de esos nueve aún tienen el rol de Administrador. Uno es un antiguo empleado que iniciaba sesión con una dirección personal de Gmail, por lo que cerrar su cuenta de correo de empresa no afectó en absoluto a su acceso a Analytics. Este patrón suele llamarse acumulación de permisos y explica cómo los datos sensibles acaban en manos de personas que no tienen ningún motivo para verlos.
Una primera auditoría de accesos típica en una tienda online de tamaño medio presenta este panorama. Detecta 23 usuarios, nueve de los cuales ya no trabajan con la empresa, y dos de esos nueve aún tienen el rol de Administrador. Uno es un antiguo empleado que iniciaba sesión con una dirección personal de Gmail, por lo que cerrar su cuenta de correo de empresa no afectó en absoluto a su acceso a Analytics. Este patrón suele llamarse acumulación de permisos y explica cómo los datos sensibles acaban en manos de personas que no tienen ningún motivo para verlos.
Cómo cambiar el rol de un usuario
Puedes cambiar un rol desde la misma página de gestión de accesos donde lo asignaste. Busca a la persona por su dirección de correo electrónico completa o parcial, selecciona su nombre, ajusta el rol o las restricciones de datos y guarda los cambios.
Si el rol no cambia como esperas, la causa suele ser la herencia de permisos. Un rol asignado a nivel de cuenta, a través de un grupo de usuarios o de una organización prevalece sobre un rol de nivel inferior en la propiedad. La solución es cambiar el rol en su origen.
Si el rol no cambia como esperas, la causa suele ser la herencia de permisos. Un rol asignado a nivel de cuenta, a través de un grupo de usuarios o de una organización prevalece sobre un rol de nivel inferior en la propiedad. La solución es cambiar el rol en su origen.
Cómo quitar un usuario
Para quitar a alguien, marca la casilla junto a su nombre en la lista de accesos y selecciona Quitar. Se aplican algunas reglas. Para quitar a un usuario de toda la cuenta, necesitas el rol de Administrador a nivel de cuenta. El último Administrador no puede quitarse a sí mismo, lo que evita que la cuenta se quede sin propietario. Si usas subpropiedades, al quitar a un usuario de la propiedad de origen también lo quitas de sus subpropiedades.
Paso práctico: integra la retirada de acceso a Analytics en tus procesos actuales de baja de usuarios
El proceso de baja más fiable es el que se ejecuta sin que nadie tenga que acordarse. Añade "retirar el acceso a Google Analytics" a la lista de comprobación de bajas de Recursos Humanos y a los pasos de cierre de cada contrato con una agencia o un profesional independiente. Antes de retirar el acceso, pide a la persona que comparta las exploraciones que el equipo aún utiliza, porque las exploraciones personales pertenecen a quien las creó.
Esto funciona porque el acceso se retira el mismo día que termina la relación, no meses después durante una auditoría. También te ayuda a cumplir tus obligaciones legales. Si tus datos de Analytics incluyen datos personales, el RGPD exige un proceso de "verificación, evaluación y valoración regulares" de tus medidas de seguridad (artículo 32 del RGPD), y documentar las bajas forma parte de las pruebas de ese cumplimiento.
Esto funciona porque el acceso se retira el mismo día que termina la relación, no meses después durante una auditoría. También te ayuda a cumplir tus obligaciones legales. Si tus datos de Analytics incluyen datos personales, el RGPD exige un proceso de "verificación, evaluación y valoración regulares" de tus medidas de seguridad (artículo 32 del RGPD), y documentar las bajas forma parte de las pruebas de ese cumplimiento.
Cómo dar acceso a Google Analytics a una agencia o a un profesional independiente
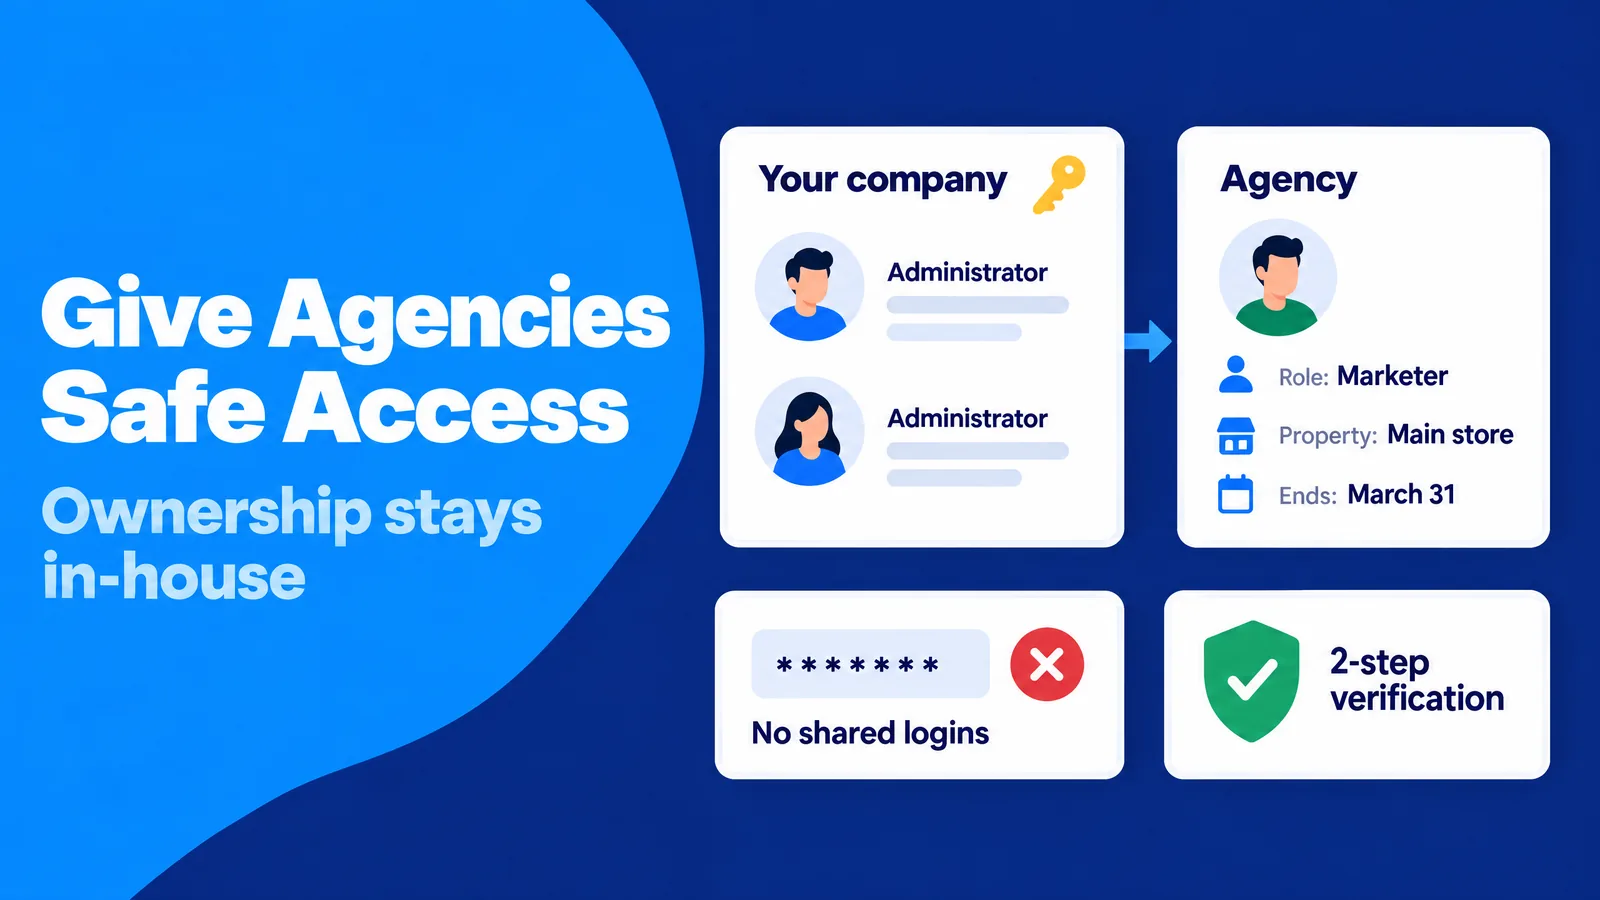
Los colaboradores externos plantean las decisiones de acceso más difíciles. Las agencias suelen pedir el rol de Administrador "para configurarlo todo", los profesionales independientes piden una contraseña porque es más rápido y algunos colaboradores añaden a sus propios subcontratistas sin avisarte. Cada atajo parece insignificante al inicio de un proyecto y sale caro al final.
El caso más doloroso es perder la propiedad de la cuenta. Una startup contrata a una agencia para configurar Analytics y la agencia crea la cuenta con su propia cuenta de Google. Dos años después, el contrato termina mal y la startup no tiene ningún Administrador con acceso a sus propios datos. Recuperar el control implica demostrar la propiedad de cada sitio web de la cuenta, normalmente colocando un archivo de verificación llamado analytics.txt en el dominio, y después enviar una solicitud al soporte de Google. Si la cuenta también está vinculada a cuentas publicitarias, hay que demostrar la propiedad de estas con los datos de pago.
El caso más doloroso es perder la propiedad de la cuenta. Una startup contrata a una agencia para configurar Analytics y la agencia crea la cuenta con su propia cuenta de Google. Dos años después, el contrato termina mal y la startup no tiene ningún Administrador con acceso a sus propios datos. Recuperar el control implica demostrar la propiedad de cada sitio web de la cuenta, normalmente colocando un archivo de verificación llamado analytics.txt en el dominio, y después enviar una solicitud al soporte de Google. Si la cuenta también está vinculada a cuentas publicitarias, hay que demostrar la propiedad de estas con los datos de pago.
Por qué la propiedad debe permanecer en manos de tu empresa
Tu empresa debe crear la cuenta con una cuenta de Google que controle, y al menos dos de tus empleados deben tener el rol de Administrador. Después, las agencias reciben el rol de Editor o de Profesional del marketing en las propiedades en las que trabajan.
Esto funciona porque la propiedad nunca depende de la relación con un proveedor. Si la colaboración termina, puedes quitar a los usuarios de la agencia en un minuto, y tu historial, configuración e integraciones permanecen intactos.
Esto funciona porque la propiedad nunca depende de la relación con un proveedor. Si la colaboración termina, puedes quitar a los usuarios de la agencia en un minuto, y tu historial, configuración e integraciones permanecen intactos.
Por qué compartir credenciales de acceso genera riesgos
Compartir la contraseña de una cuenta de Google con un colaborador supone un riesgo mayor de lo que parece. Las credenciales de Google Analytics corresponden a una cuenta de Google completa, por lo que la misma contraseña también puede dar acceso al correo electrónico, los documentos y otros servicios de Google. Compartir credenciales también impide identificar a los responsables. El Historial de cambios registra la cuenta que realizó cada cambio y, con unas credenciales compartidas, no puedes saber qué persona modificó una configuración.
Las invitaciones individuales resuelven ambos problemas. Cada colaborador inicia sesión con su propia cuenta, protegida por su propia autenticación multifactor, y cada cambio se atribuye a una persona real. Esto importa, porque solo el 47% de las empresas del Reino Unido exige algún tipo de autenticación de dos factores, según la misma encuesta gubernamental.
Las invitaciones individuales resuelven ambos problemas. Cada colaborador inicia sesión con su propia cuenta, protegida por su propia autenticación multifactor, y cada cambio se atribuye a una persona real. Esto importa, porque solo el 47% de las empresas del Reino Unido exige algún tipo de autenticación de dos factores, según la misma encuesta gubernamental.
Alcance, duración y protección de datos por escrito
Una breve definición del alcance por escrito evita la mayoría de las disputas. Debe indicar la propiedad, el rol, las restricciones de datos, la fecha de inicio y la fecha de finalización, y establecer que el colaborador no añadirá a otros usuarios. Un recordatorio en el calendario para la fecha de finalización convierte el acuerdo en una acción concreta.
Si tu propiedad contiene datos personales, como IDs de usuario enviados desde un sistema de inicio de sesión, el colaborador puede actuar como encargado del tratamiento conforme al RGPD. El artículo 28 exige que recurras únicamente a encargados que ofrezcan "garantías suficientes" y que regules el trabajo mediante un contrato. El artículo 32 también exige que cualquier persona que actúe bajo tu autoridad y tenga acceso a datos personales los trate únicamente siguiendo tus instrucciones. Los roles de acceso son la parte técnica de ese compromiso legal.
Si tu propiedad contiene datos personales, como IDs de usuario enviados desde un sistema de inicio de sesión, el colaborador puede actuar como encargado del tratamiento conforme al RGPD. El artículo 28 exige que recurras únicamente a encargados que ofrezcan "garantías suficientes" y que regules el trabajo mediante un contrato. El artículo 32 también exige que cualquier persona que actúe bajo tu autoridad y tenga acceso a datos personales los trate únicamente siguiendo tus instrucciones. Los roles de acceso son la parte técnica de ese compromiso legal.
Acceso a través de vinculaciones con otros productos
Algunos accesos no aparecen como una persona identificada por su nombre. Cuando vinculas una cuenta de Google Ads a una propiedad de GA4, los usuarios de esa cuenta de Google Ads reciben roles de Analytics a través de usuarios vinculados que representan grupos de personas. La asignación recomendada otorga el rol de Editor a los administradores de Google Ads, el de Profesional del marketing a los usuarios estándar y el de Lector a los usuarios con acceso de solo lectura, de facturación o solo por correo electrónico. Las vinculaciones con proyectos de Firebase funcionan de forma similar para las propiedades de aplicaciones.
Estos usuarios vinculados aparecen en la lista de accesos a tu propiedad y puedes cambiar sus roles como los de cualquier otro usuario. Una revisión rápida después de cada nueva vinculación evita que un equipo grande de Google Ads reciba más permisos en Analytics de los que pretendías conceder. También conviene hacer esa revisión cada vez que un colaborador inicia campañas publicitarias de pago para aumentar tu tráfico, porque las nuevas campañas suelen traer nuevas vinculaciones y nuevas personas.
Estos usuarios vinculados aparecen en la lista de accesos a tu propiedad y puedes cambiar sus roles como los de cualquier otro usuario. Una revisión rápida después de cada nueva vinculación evita que un equipo grande de Google Ads reciba más permisos en Analytics de los que pretendías conceder. También conviene hacer esa revisión cada vez que un colaborador inicia campañas publicitarias de pago para aumentar tu tráfico, porque las nuevas campañas suelen traer nuevas vinculaciones y nuevas personas.
Por qué no puedes agregar un usuario en Google Analytics: errores habituales y soluciones
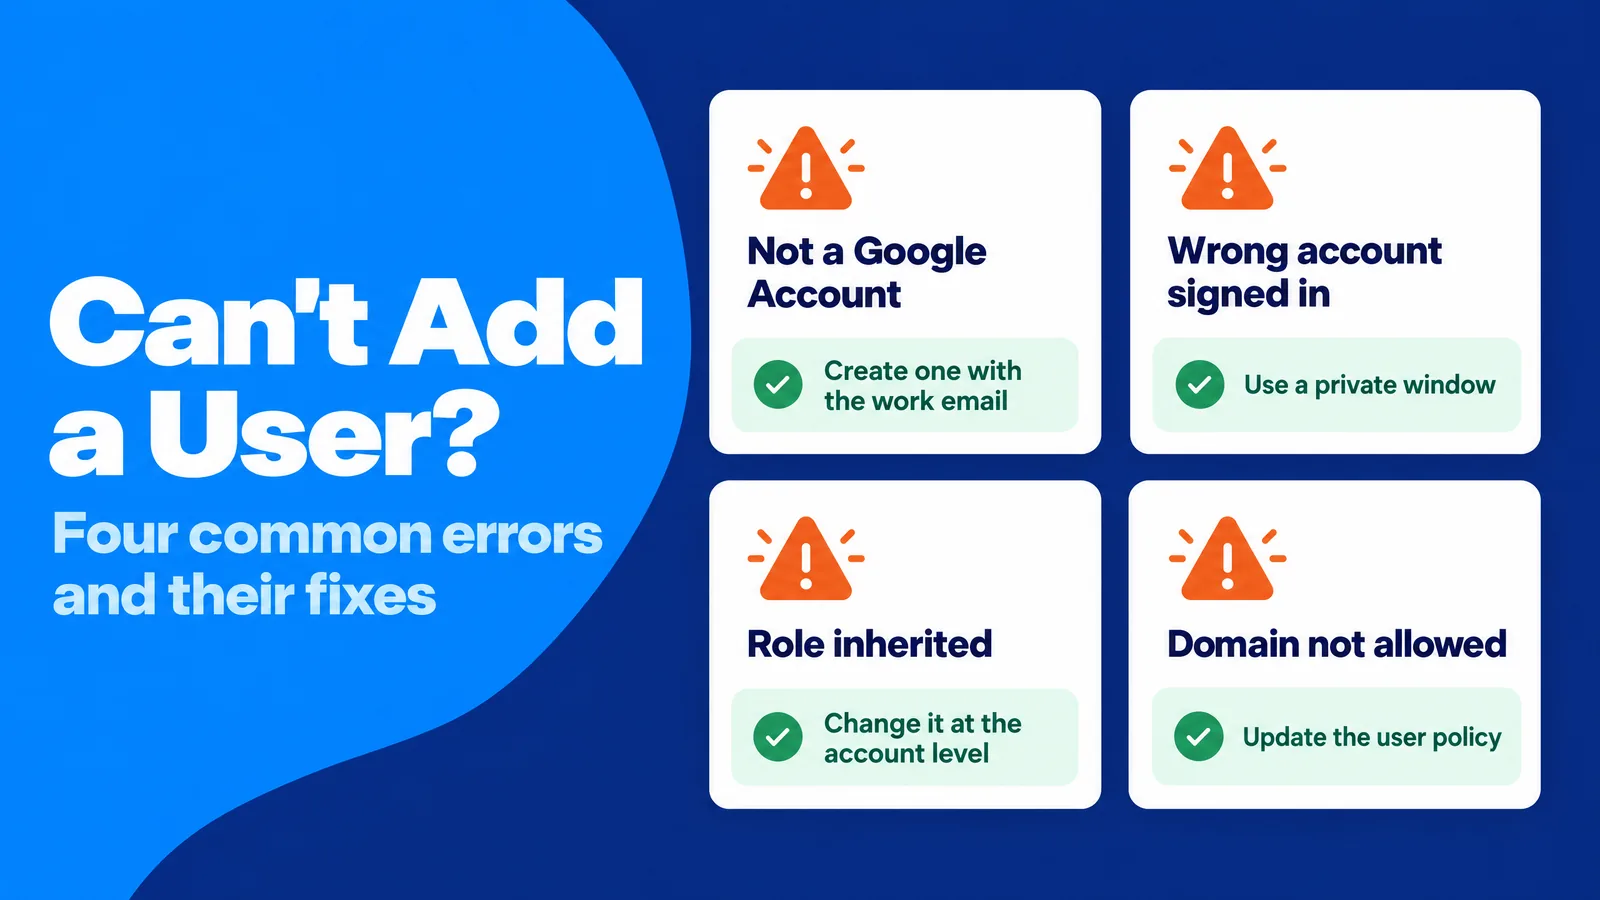
La mayoría de los problemas de acceso responde a unos pocos patrones: una identidad incorrecta, un nivel incorrecto, permisos heredados y políticas de la organización. Identificar el patrón convierte un intercambio frustrante con el soporte en una solución de dos minutos.
La dirección de correo electrónico no corresponde a una cuenta de Google
GA4 solo permite añadir direcciones que pertenezcan a una cuenta de Google. Si un colaborador utiliza un correo de empresa que no está en Google Workspace, puede crear una cuenta de Google gratuita con esa dirección existente en lugar de crear una nueva dirección de Gmail. Después de verificarla, puedes añadirla. Así mantienes separada la identidad profesional del colaborador de su cuenta personal, lo que facilita la retirada de acceso más adelante.
El usuario no puede ver la propiedad
Cuando un usuario invitado indica que no tiene acceso, la causa habitual es que ha iniciado sesión con otra cuenta. Muchas personas usan varias cuentas de Google en un mismo navegador, y GA4 se abre con la cuenta que esté activa. Pide a la persona que compruebe el icono de la cuenta en la esquina superior derecha o que use una ventana privada del navegador. Esto resuelve la mayoría de los casos. Si esa no es la causa, puede que hayas añadido al usuario a otra propiedad con un nombre similar.
No se puede reducir el nivel de permisos del rol
Si GA4 no te permite reducir el nivel de permisos de un rol, el rol superior procede de otro lugar: el nivel de cuenta, un grupo de usuarios o una organización. Busca el origen en los permisos efectivos del usuario y cámbialo allí. Corregir el origen evita configuraciones contradictorias que confundan a la siguiente persona que revise los accesos.
El usuario incumple la política de usuarios de la organización
Las empresas que utilizan una organización de Google Marketing Platform pueden establecer una política de usuarios que permita únicamente determinados dominios de correo electrónico. Si se aplica esa política, GA4 bloquea las invitaciones a otros dominios. La solución es invitar al colaborador con su dirección aprobada o pedir a un administrador de la organización que añada el dominio del colaborador o su dirección de correo exacta a la lista de permitidos.
No aparece la opción Añadir usuarios
Si no ves el icono de suma o la opción Añadir usuarios, no tienes el rol de Administrador en ese nivel. Un Administrador existente puede añadir al usuario por ti o ampliar los permisos de tu rol.
No se puede agregar una cuenta de servicio
Las cuentas de servicio son identidades no humanas de Google Cloud que utilizan las herramientas y los scripts. La causa habitual de una invitación fallida es un error al escribir la dirección, que es larga, por lo que copiarla directamente desde la consola de Google Cloud resuelve la mayoría de los casos. También tiene sentido desactivar la notificación por correo electrónico, porque ninguna persona lee esa bandeja de entrada, y el rol de Lector es suficiente para generar informes a través de la Data API.
Gestión avanzada del acceso para equipos en crecimiento
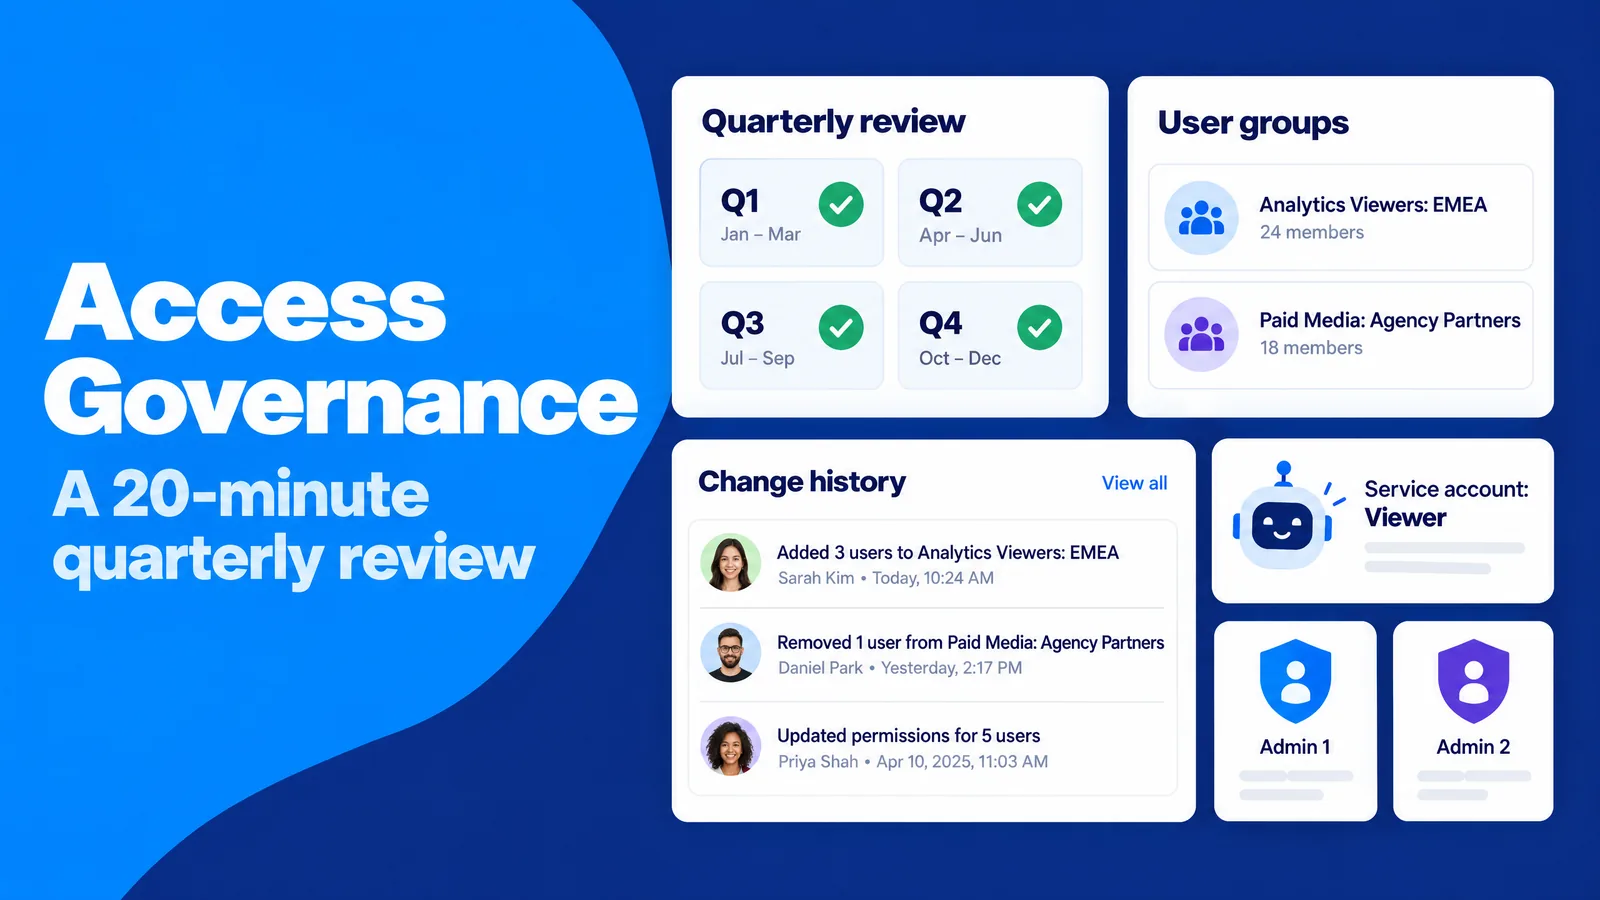
La gestión manual de accesos funciona para un equipo de cinco personas y una propiedad. Deja de funcionar con 50 usuarios repartidos entre una docena de propiedades, varias agencias y cambios frecuentes de personal. A esa escala, nadie recuerda por qué una persona concreta tiene permisos de Editor, y cada auditoría se convierte en una investigación.
El crecimiento también crea puntos únicos de fallo. Si solo una persona tiene el rol de Administrador y se marcha de repente, las tareas habituales se detienen hasta que se recupera el acceso. Entre esas tareas están añadir una nueva agencia o corregir una integración que ha dejado de funcionar.
El crecimiento también crea puntos únicos de fallo. Si solo una persona tiene el rol de Administrador y se marcha de repente, las tareas habituales se detienen hasta que se recupera el acceso. Entre esas tareas están añadir una nueva agencia o corregir una integración que ha dejado de funcionar.
La regla de los dos administradores
Los equipos de software utilizan el término factor autobús para referirse al número de personas que tendrían que desaparecer para que un proyecto se paralizara. Un factor autobús de uno supone un punto único de fallo. Para Analytics, la solución es una regla: al menos dos empleados internos, con direcciones de correo de la empresa, deben tener el rol de Administrador a nivel de cuenta en todo momento.
Esto funciona porque la propiedad se mantiene durante las vacaciones, las enfermedades y las dimisiones. Además, evita que tengas que recurrir al proceso de recuperación, con sus archivos de verificación y formularios de soporte.
Esto funciona porque la propiedad se mantiene durante las vacaciones, las enfermedades y las dimisiones. Además, evita que tengas que recurrir al proceso de recuperación, con sus archivos de verificación y formularios de soporte.
Grupos de usuarios y políticas de usuarios
Una organización de Google Marketing Platform es un contenedor situado por encima de tus cuentas de Analytics, y GA4 te guía para crear una cuando configuras tu primer grupo de usuarios. Ofrece dos herramientas de gestión. Los grupos de usuarios te permiten conceder un rol a un grupo, de modo que un nuevo analista que se incorpore a "Lectores de Analytics: EMEA" recibe el acceso adecuado en un solo paso. Las políticas de usuarios te permiten autorizar únicamente los dominios de correo aprobados, y su aplicación bloquea las invitaciones a direcciones que no estén en esa lista.
Los nombres claros mantienen la utilidad de los grupos. Los nombres basados en funciones, como "Analistas de datos: Norteamérica" o "Medios de pago: agencias colaboradoras", dejan claro quién pertenece a cada grupo. Cuando alguien cambia de puesto, quitarlo de un grupo retira su acceso en todos los lugares donde se aplica ese grupo.
Los nombres claros mantienen la utilidad de los grupos. Los nombres basados en funciones, como "Analistas de datos: Norteamérica" o "Medios de pago: agencias colaboradoras", dejan claro quién pertenece a cada grupo. Cuando alguien cambia de puesto, quitarlo de un grupo retira su acceso en todos los lugares donde se aplica ese grupo.
Cuentas de servicio para herramientas y paneles
Los paneles, los almacenes de datos y los scripts de informes suelen funcionar con las credenciales personales de quien los creó. Cuando esa persona se marcha y se retira su cuenta, los informes dejan de funcionar. Una cuenta de servicio, añadida a la propiedad con el rol de Lector, da a la herramienta una identidad propia que no depende de ningún empleado.
Este enfoque también respeta el principio de mínimo privilegio. La herramienta puede leer datos, pero no puede cambiar la configuración, y su acceso aparece claramente en tu lista de usuarios. Los informes siguen funcionando para las personas que los necesitan, tanto si estudian las fuentes de tráfico, el rendimiento del contenido y el comportamiento de los usuarios como si preparan un resumen mensual para el consejo de administración.
Este enfoque también respeta el principio de mínimo privilegio. La herramienta puede leer datos, pero no puede cambiar la configuración, y su acceso aparece claramente en tu lista de usuarios. Los informes siguen funcionando para las personas que los necesitan, tanto si estudian las fuentes de tráfico, el rendimiento del contenido y el comportamiento de los usuarios como si preparan un resumen mensual para el consejo de administración.
Registros de auditoría en el historial de cambios y los informes de acceso a datos
GA4 mantiene dos tipos de registros. El Historial de cambios, disponible para usuarios con los roles de Editor y Administrador, enumera todos los cambios en la configuración de la cuenta y la propiedad durante los últimos dos años, con la hora, el elemento, la acción y la persona que la realizó. Los informes de acceso a datos muestran quién leyó datos, cuándo y cómo, por ejemplo, a través de la interfaz, la API o Google Ads.
En la versión estándar de GA4, los informes de acceso a datos están disponibles a través de la Admin API, mientras que la página integrada de historial de acceso a datos está limitada a Analytics 360. En ambos casos, los registros te ayudan a encontrar cuentas que no se han utilizado en meses. Solo el 33% de las empresas del Reino Unido supervisa la actividad de los usuarios, por lo que incluso una revisión sencilla te sitúa por delante de la mayoría.
En la versión estándar de GA4, los informes de acceso a datos están disponibles a través de la Admin API, mientras que la página integrada de historial de acceso a datos está limitada a Analytics 360. En ambos casos, los registros te ayudan a encontrar cuentas que no se han utilizado en meses. Solo el 33% de las empresas del Reino Unido supervisa la actividad de los usuarios, por lo que incluso una revisión sencilla te sitúa por delante de la mayoría.
Una revisión trimestral de accesos en 20 minutos
Una breve revisión cada trimestre mantiene los accesos ajustados a la realidad:
- Revisas la lista de accesos de la cuenta y de cada propiedad.
- Comparas cada nombre con tu lista actual de empleados y colaboradores.
- Confirmas que al menos dos personas de tu empresa, e idealmente no más de tres, tienen el rol de Administrador.
- Reduces los permisos o quitas a los usuarios que no han accedido a los datos en 90 días.
- Compruebas los usuarios vinculados de Google Ads y Firebase después de cada nueva integración.
- Registras la fecha y los cambios en un documento compartido.
La mayoría de los equipos omiten este registro, pero es el paso que demuestra que tus controles funcionan cuando un cliente, un auditor o un organismo regulador te pide pruebas.
Cómo compartir datos de Analytics con compradores, inversores y patrocinadores de forma transparente
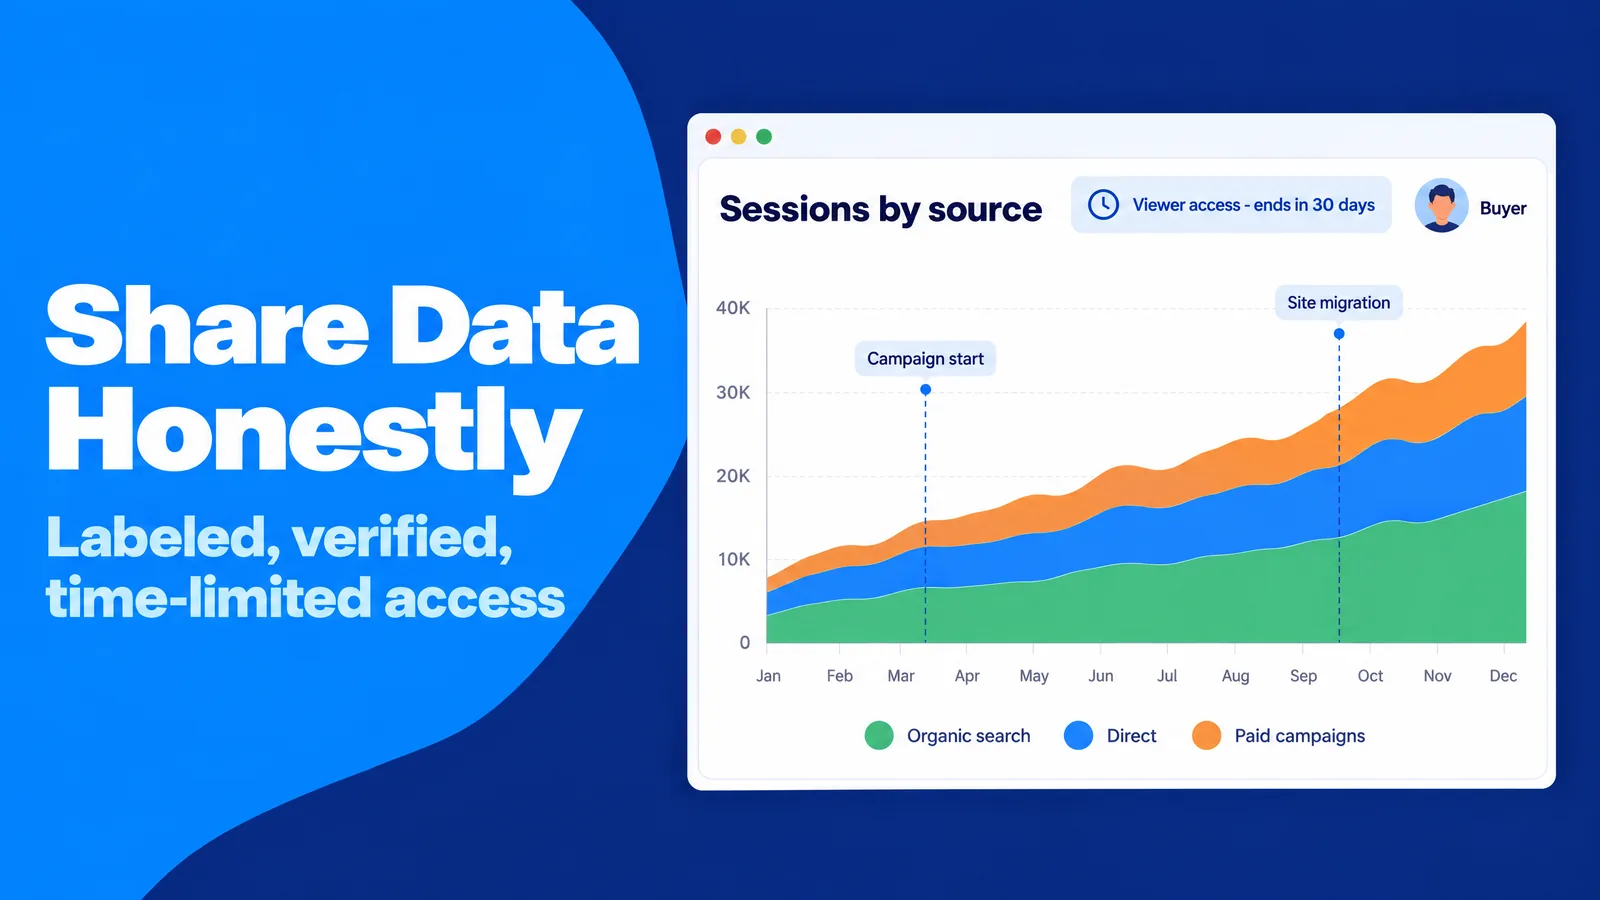
A menudo se concede acceso a Analytics a personas ajenas a la empresa. Un comprador de un sitio web pide acceso durante la evaluación previa a la compra, un inversor quiere comprobar el crecimiento o un patrocinador quiere pruebas de la audiencia antes de firmar un acuerdo. Estas situaciones generan presión para presentar la mejor imagen posible.
La práctica anticuada consiste en incluir capturas de pantalla en una presentación comercial: un intervalo de fechas elegido a conveniencia, un gráfico sin comparación y tráfico de todas las fuentes mezclado en una sola línea impresionante. Estas capturas propician disputas posteriores. Cuando un comprador descubre que un pico de tráfico procedía de una campaña de pago o de un evento puntual, se pierde la confianza en toda la operación. Usar cualquier fuente de tráfico para que una audiencia parezca mayor de lo que es engaña a quienes se basan en esas cifras. Las plataformas publicitarias responsables rechazan las campañas creadas con ese fin.
La práctica anticuada consiste en incluir capturas de pantalla en una presentación comercial: un intervalo de fechas elegido a conveniencia, un gráfico sin comparación y tráfico de todas las fuentes mezclado en una sola línea impresionante. Estas capturas propician disputas posteriores. Cuando un comprador descubre que un pico de tráfico procedía de una campaña de pago o de un evento puntual, se pierde la confianza en toda la operación. Usar cualquier fuente de tráfico para que una audiencia parezca mayor de lo que es engaña a quienes se basan en esas cifras. Las plataformas publicitarias responsables rechazan las campañas creadas con ese fin.
Paso práctico: acceso verificado, etiquetado y limitado en el tiempo
La alternativa actual es dar acceso en directo, de solo lectura y con etiquetas claras. Agregas al comprador o al inversor como Lector en la propiedad correspondiente, con una fecha de finalización acordada. Antes de que acceda, te aseguras de que los datos se expliquen por sí solos.
Tres hábitos lo hacen posible. Todas las campañas de pago usan etiquetas UTM coherentes, de modo que sus visitas aparecen con su propia fuente y medio en lugar de ocultarse entre el tráfico directo. Cada campaña, migración del sitio o cambio en el seguimiento recibe una anotación, que los usuarios con el rol de Analista o superior pueden añadir directamente en los gráficos de los informes. Si usaste tráfico de pago para hacer una prueba A/B de una página de destino, el periodo de prueba también merece su propia anotación. Además, una comparación en el informe muestra las visitas de las campañas de pago separadas de las orgánicas y las directas, para que quien lo lea vea cómo es la audiencia sin publicidad.
El mismo rigor en el etiquetado se aplica a las fuentes más recientes. Las visitas procedentes de asistentes de IA suelen llegar con pocos datos de referencia, por lo que un método claro para medir el tráfico de IA evita que esas sesiones distorsionen la interpretación de los datos. Esto funciona porque la otra parte puede verificar cada cifra por su cuenta. Los datos transparentes y etiquetados acortan la evaluación previa a la compra, reducen las renegociaciones y construyen una reputación que facilita el siguiente acuerdo.
Preguntas frecuentes sobre cómo agregar usuarios en Google Analytics
Las mismas preguntas surgen en casi todos los equipos que comparten una propiedad de GA4. Las respuestas breves que siguen resumen las reglas tratadas en esta guía.
¿Puedo agregar a alguien a Google Analytics sin una dirección de Gmail?
Sí. GA4 acepta cualquier dirección de correo electrónico registrada como cuenta de Google, incluidas las direcciones de Google Workspace y los correos de empresa que la persona haya registrado en Google. Esa persona debe iniciar sesión con esa misma dirección para ver la propiedad.
¿Cuál es la diferencia entre el acceso a la cuenta y el acceso a la propiedad?
El acceso a la cuenta aplica el rol elegido a todas las propiedades de la cuenta, incluidas las que se creen más adelante. El acceso a la propiedad se aplica solo a una propiedad. Para la mayoría de las personas y para todos los colaboradores externos, el acceso a la propiedad es la opción predeterminada más segura.
¿Cómo doy acceso a Google Analytics a alguien sin asignarle el rol de Administrador?
Eliges un rol con menos permisos en el paso 5 de la invitación: Lector para consultar informes, Analista para compartir exploraciones, Profesional del marketing para audiencias y eventos clave, o Editor para la configuración de la propiedad. Solo los administradores pueden gestionar usuarios, por lo que un rol inferior mantiene la gestión de usuarios en tus manos.
¿Puedo dar acceso a un solo informe o a un solo flujo de datos?
No. La propiedad es la unidad más pequeña que puedes compartir en la versión estándar de GA4. Los filtros de los informes pueden limitar los datos que se muestran, pero los usuarios pueden quitarlos. Para una separación más estricta, puedes usar restricciones de datos, propiedades independientes o subpropiedades en Analytics 360.
¿El nuevo usuario recibe una invitación por correo electrónico?
Sí, si mantienes marcada la opción "Notificar a los nuevos usuarios por correo electrónico" al agregarlos. El correo es una notificación, no un paso de aprobación, por lo que el acceso comienza de inmediato. El usuario debe iniciar sesión con la dirección que has invitado.
¿Cuántos administradores debería tener una cuenta de Google Analytics?
Tener dos o tres administradores de tu empresa es un criterio razonable. Un único administrador crea un único punto de fallo, mientras que una lista larga de administradores dificulta cada auditoría y aumenta la probabilidad de un cambio no deseado.
Gestión del acceso centrada en las personas: cómo aplicar todo lo anterior
Cada ajuste de esta guía existe por un motivo: las personas que leen tus informes toman decisiones que afectan a clientes reales. Un redactor de contenidos decide qué temas tratar, un comprador de medios decide dónde destinar el presupuesto y un fundador decide si un canal merece más inversión. Una buena gestión del acceso proporciona a cada uno datos precisos y nada que no necesite.
Los atajos siempre resultan tentadores: el rol de Administrador para todos, una contraseña compartida para la agencia, capturas de pantalla en lugar de acceso o una revisión que nunca se hace. Cada uno ahorra unos minutos y crea un problema que cuesta horas o más. Las prácticas que funcionan son menos llamativas: acceso a nivel de propiedad por defecto, el rol con menos permisos que permita hacer el trabajo, dos administradores de tu empresa, credenciales individuales con autenticación multifactor, un alcance por escrito para los colaboradores y una breve revisión trimestral.
Los atajos siempre resultan tentadores: el rol de Administrador para todos, una contraseña compartida para la agencia, capturas de pantalla en lugar de acceso o una revisión que nunca se hace. Cada uno ahorra unos minutos y crea un problema que cuesta horas o más. Las prácticas que funcionan son menos llamativas: acceso a nivel de propiedad por defecto, el rol con menos permisos que permita hacer el trabajo, dos administradores de tu empresa, credenciales individuales con autenticación multifactor, un alcance por escrito para los colaboradores y una breve revisión trimestral.
Paso práctico: una política de acceso de una página
La forma más sencilla de consolidar estos hábitos es una política de una página que cualquier persona de tu equipo pueda leer en cinco minutos. Indica quién es el propietario de la cuenta, qué rol recibe cada puesto, cómo se agregan y se quitan los colaboradores y cuándo se hacen las revisiones. La guardas junto con tu documentación de analítica y la actualizas después de cada revisión trimestral.
Una política escrita funciona porque convierte el criterio individual en una norma compartida. Los nuevos miembros del equipo la siguen desde el primer día, los colaboradores conocen las reglas antes de pedir acceso y tu analítica sigue siendo lo que debe ser: un registro fiable de cómo interactúan personas reales con tu negocio.
Una política escrita funciona porque convierte el criterio individual en una norma compartida. Los nuevos miembros del equipo la siguen desde el primer día, los colaboradores conocen las reglas antes de pedir acceso y tu analítica sigue siendo lo que debe ser: un registro fiable de cómo interactúan personas reales con tu negocio.